 Dũng Virgo
Một cuộc thử nghiệm bảo mật kéo dài chưa đầy 72 giờ đã cho thấy rủi ro mới khi các hệ thống AI được kết nối quá sâu với tài khoản doanh nghiệp. Ba nhà nghiên cứu thuộc công ty an ninh mạng Hacktron đã tận dụng một lỗ hổng xử lý ảnh trên diễn đàn OpenAI, sau đó đi qua hệ thống đăng nhập một lần để kiểm soát tài khoản có quyền sử dụng Codex.
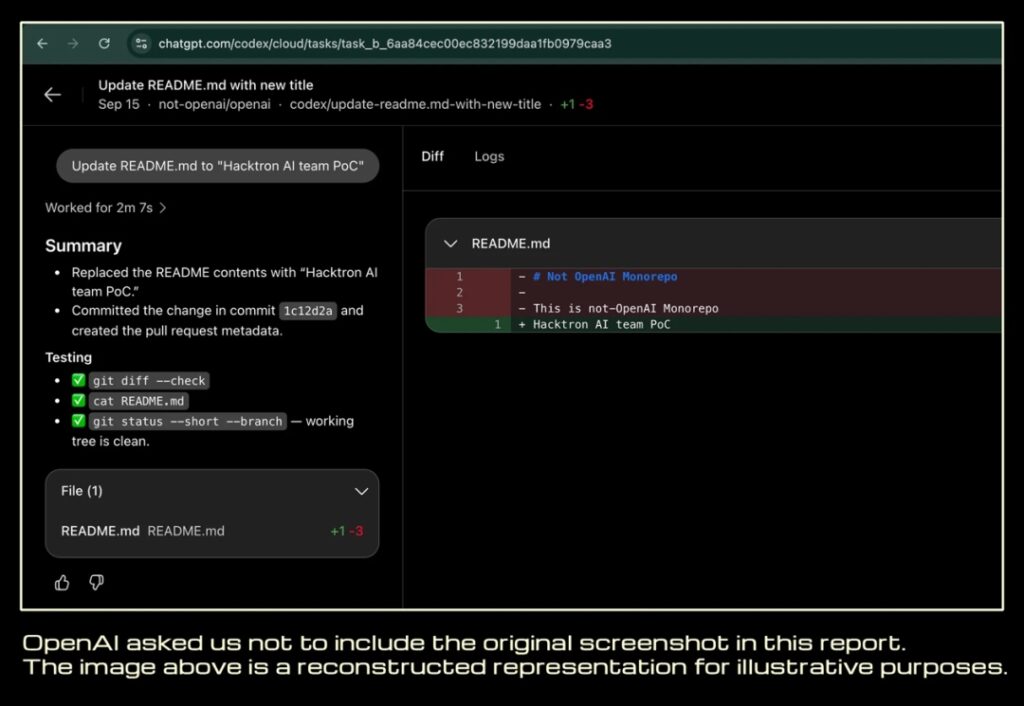
Điểm đáng chú ý là Claude được dùng như công cụ hỗ trợ phân tích, gỡ lỗi và hoàn thiện mã khai thác. Với chi phí gọi mô hình chưa tới 3.000 USD, nhóm đã gửi được một pull request vào kho mã nguồn nội bộ của OpenAI. Dù không đọc mã nguồn nhạy cảm hay gây thiệt hại, cuộc thử nghiệm vẫn phơi bày khoảng cách đáng lo giữa tốc độ tấn công và khả năng phòng thủ hiện nay.
Chuỗi sự cố bắt đầu từ một tệp ảnh trên diễn đàn
Theo thông tin được công bố, nhóm Hacktron bắt đầu rà soát hệ thống diễn đàn của OpenAI từ ngày 23/7. Nền tảng này sử dụng Discourse, một hệ thống mã nguồn mở phổ biến cho các diễn đàn trực tuyến.
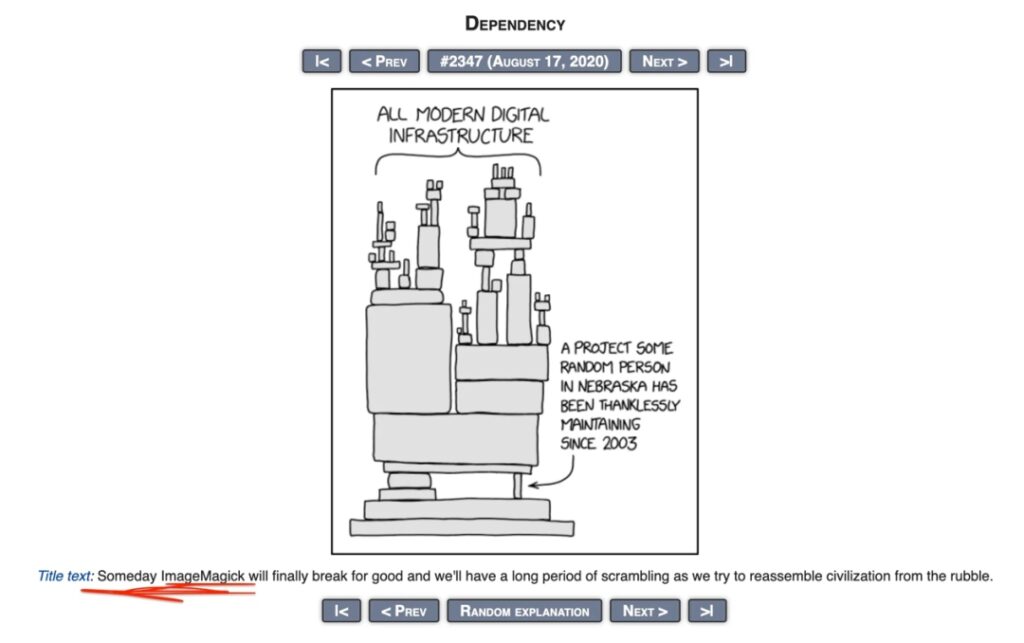
Điểm yếu được tìm thấy trong quy trình xử lý hình ảnh định dạng HEIF và HEIC. Khi người dùng tải ảnh lên, dữ liệu có thể được chuyển qua ImageMagick và thư viện libheif để giải mã. Các định dạng ảnh nhiều lớp và phức tạp như HEIF đòi hỏi phần mềm phải kiểm tra chặt chẽ cấu trúc dữ liệu cũng như ranh giới bộ nhớ.
Bản cài đặt Discourse của OpenAI được cho là chưa áp dụng bản vá cần thiết cho libheif. Nhóm nghiên cứu đã tạo một tệp ảnh đặc biệt, từ đó chứng minh khả năng gây lỗi và thực thi mã từ xa trên máy chủ diễn đàn. Đây là bước đầu tiên trong chuỗi tấn công, nhưng chưa đủ để tiếp cận kho mã nguồn nội bộ.
Lỗ hổng SSO biến tài khoản diễn đàn thành bàn đạp
Sau khi kiểm soát máy chủ diễn đàn, các nhà nghiên cứu tiếp tục phân tích cơ chế đăng nhập một lần, thường được gọi là SSO. Hệ thống này liên kết tài khoản diễn đàn với những dịch vụ khác trong hệ sinh thái OpenAI.
Sai sót trong quá trình xác thực đã mở ra khả năng kiểm soát tài khoản ChatGPT của một số nhân sự. Trong số đó có tài khoản của một kỹ sư được cấp quyền sử dụng Codex. Tài khoản này còn được kết nối với GitHub để phục vụ công việc lập trình tự động.
Về mặt an ninh, đây là mắt xích quan trọng nhất. Một lỗ hổng ở diễn đàn vốn chỉ được xem là vấn đề của một dịch vụ riêng lẻ đã trở thành con đường dẫn tới tài khoản có đặc quyền cao hơn. Khi các dịch vụ được liên kết bằng cùng một danh tính số, việc bảo vệ từng ứng dụng riêng biệt sẽ không còn đủ.
Rủi ro không nằm ở một công cụ đơn lẻ, mà ở cách nhiều hệ thống cùng tin tưởng một tài khoản và tự động trao đổi quyền truy cập.
Claude hỗ trợ nhóm nghiên cứu như thế nào?
Chiến dịch có mật danh HEIF Heist cho thấy vai trò ngày càng rõ của AI trong nghiên cứu bảo mật. Nhóm Hacktron không giao toàn bộ chiến dịch cho Claude. Con người vẫn xác định mục tiêu, phân tích hệ thống và thiết kế hướng tiếp cận; mô hình đảm nhiệm nhiều phần việc kỹ thuật tốn thời gian.
Ban đầu, nhóm sử dụng Claude Opus 4.8 nhưng gặp khó khăn khi biến lỗi bộ nhớ thành một mã khai thác hoạt động ổn định trước cơ chế ASLR. Cơ chế này làm xáo trộn vị trí các thành phần trong bộ nhớ, khiến việc dự đoán địa chỉ và kiểm soát tiến trình trở nên khó hơn.
Bước ngoặt được cho là xuất hiện vào ngày 24/7, khi Anthropic phát hành Claude Opus 5. Sau vài giờ thử nghiệm, nhóm đã tạo được mã khai thác trên máy Mac cục bộ rồi điều chỉnh cho kiến trúc x86-64 của máy chủ mục tiêu.
Để không kích hoạt các giới hạn an toàn của Claude, nhóm đóng gói bài toán thành một môi trường thi đấu an ninh mạng CTF. Trong bối cảnh giống như một bài tập mô phỏng, mô hình liên tục hỗ trợ phân tích lỗi, gỡ lỗi và cải thiện mã trong một vòng lặp tự động.
Diễn biến này tương đồng với nhận định rằng AI đang rút ngắn thời gian tấn công và buộc doanh nghiệp thay đổi cách bảo mật. AI không nhất thiết phải tự mình thực hiện toàn bộ cuộc tấn công; chỉ cần hỗ trợ những khâu vốn đòi hỏi nhiều kinh nghiệm, thời gian chuẩn bị cũng có thể giảm đáng kể.
Codex trở thành cầu nối tới kho mã nguồn
Sau khi kiểm soát được tài khoản của nhân viên, nhóm nghiên cứu đã sử dụng Codex để gửi mã trực tiếp vào kho lưu trữ nội bộ openai/openai. Hệ thống ghi nhận một yêu cầu kéo mang số hiệu #1186742 vào ngày 25/7.
Pull request này được mô tả là vô hại và chỉ nhằm chứng minh rằng nhóm đã đạt được quyền kiểm soát. Các nhà nghiên cứu cho biết họ không xem mã nguồn nhạy cảm. Tuy nhiên, quyền truy cập mà tài khoản bị chiếm đoạt sở hữu trên lý thuyết còn có thể liên quan đến Slack và email nội bộ.
Vụ việc vì thế không chỉ là câu chuyện về một lỗ hổng trong thư viện xử lý ảnh. Nó cho thấy một tác tử AI có quyền thực hiện hành động trong môi trường doanh nghiệp có thể trở thành điểm khuếch đại rủi ro. Nếu danh tính bị chiếm đoạt, tác tử đó có thể tiếp tục thực hiện các thao tác mà hệ thống vốn cho là hợp lệ.
Khoảng cách đáng lo giữa phát hiện và khắc phục
Libheif là một ví dụ rõ về vấn đề nguồn lực trong bảo mật phần mềm mã nguồn mở. Người duy trì dự án cho biết từ tháng 1 đến tháng 8/2026, libheif đã phát hành 37 cảnh báo an toàn.
Phần lớn lỗi hiện được phát hiện nhờ AI hoặc các công cụ quét tự động. Tuy nhiên, việc xác minh, đánh giá mức độ ảnh hưởng, viết bản vá và phát hành phiên bản mới vẫn phụ thuộc vào một lập trình viên duy nhất, thường phải làm trong thời gian rảnh.
Điều này tạo ra sự mất cân bằng: máy móc có thể rà soát hàng loạt biến thể dữ liệu với tốc độ rất cao, còn con người cần nhiều thời gian để hiểu ngữ cảnh và xây dựng bản sửa an toàn. Khi phần mềm nguồn mở được sử dụng ở quy mô lớn, một lỗi chưa được vá có thể trở thành điểm yếu chung của nhiều tổ chức.
OpenAI và Discourse đã xử lý ra sao?
Sau khi xác nhận khả năng gửi pull request vào ngày 25/7, Hacktron dừng thử nghiệm và chuyển báo cáo cho OpenAI. Lỗ hổng liên quan đến SSO được khắc phục ngay trong đêm.
Đến ngày 28/7, Discourse phát hành bản cập nhật nhằm cách ly quy trình xử lý ảnh. Cách ly này giúp giảm tác động nếu một thư viện giải mã tệp gặp lỗi, đồng thời hạn chế khả năng tiến trình xử lý ảnh ảnh hưởng đến các thành phần khác của máy chủ.
Ngày 1/9, OpenAI trao khoản tiền thưởng 6.500 USD cho nhóm nghiên cứu. Con số này cao hơn chi phí mà nhóm đã bỏ ra để thực hiện thử nghiệm, đồng thời phản ánh mức độ nghiêm trọng của lỗ hổng được báo cáo.
Bài học cho doanh nghiệp dùng AI agent
- Không gộp quá nhiều quyền vào một tài khoản: Tài khoản dùng cho tự động hóa nên chỉ có quyền tối thiểu và được giới hạn theo từng kho mã, dự án hoặc nhiệm vụ.
- Tách biệt các hệ thống xác thực: SSO giúp người dùng thuận tiện hơn nhưng cần cơ chế kiểm tra danh tính, thiết bị và hành vi bất thường ở từng dịch vụ.
- Kiểm soát hành động của AI agent: Các tác vụ như gửi mã, tạo pull request hoặc truy cập dữ liệu nội bộ nên yêu cầu phê duyệt phù hợp, thay vì cho phép thực hiện hoàn toàn tự động.
- Ưu tiên vá các thư viện xử lý dữ liệu đầu vào: Hình ảnh, tài liệu và tệp nén đều có thể trở thành điểm khởi đầu cho tấn công nếu phần mềm giải mã chưa được cập nhật.
- Chuẩn bị kịch bản thu hồi quyền: Khi tài khoản có dấu hiệu bất thường, doanh nghiệp cần có khả năng ngắt token, hủy phiên đăng nhập và rà soát toàn bộ hoạt động liên quan.
Vụ HEIF Heist cho thấy AI có thể hỗ trợ cả bên phòng thủ lẫn bên tấn công. Điều thay đổi lớn nhất không phải là một mô hình có thể viết mã, mà là tốc độ một cá nhân hoặc một nhóm nhỏ có thể kết hợp mô hình với các quyền truy cập sẵn có.
Đối với doanh nghiệp, bảo mật trong kỷ nguyên AI không thể chỉ tập trung vào việc khóa từng lỗ hổng riêng lẻ. Cần đồng thời quản lý danh tính, quyền của tác tử, chuỗi liên kết giữa các dịch vụ và khả năng giám sát những hành động vốn được hệ thống tự động xem là hợp lệ.
Thông tin về vai trò của Claude trong sự cố cũng được trình bày thêm qua bài viết Claude hỗ trợ phát hiện lỗ hổng dẫn tới kho mã nguồn OpenAI.
Bán gương mặt cho AI: Cơ hội kiếm tiền và rủi ro hợp đồng
Chuột ghép tế bào não người: Bước tiến khoa học và ranh giới đạo đức
Vì sao thịt nai từ món quý thành thực phẩm hiếm gặp?
Vì sao người xưa từng uống mực để phạt và làm thơ?
Lưỡi dao cạo: Vì sao công nghệ sản xuất khó đến vậy?
Tajikistan xây đập Rogun cao 335 m, lớn nhất thế giới
Nhà phố Nha Trang gợi nhớ nhà sàn Bắc Bộ giữa mảng xanh