Dũng Virgo
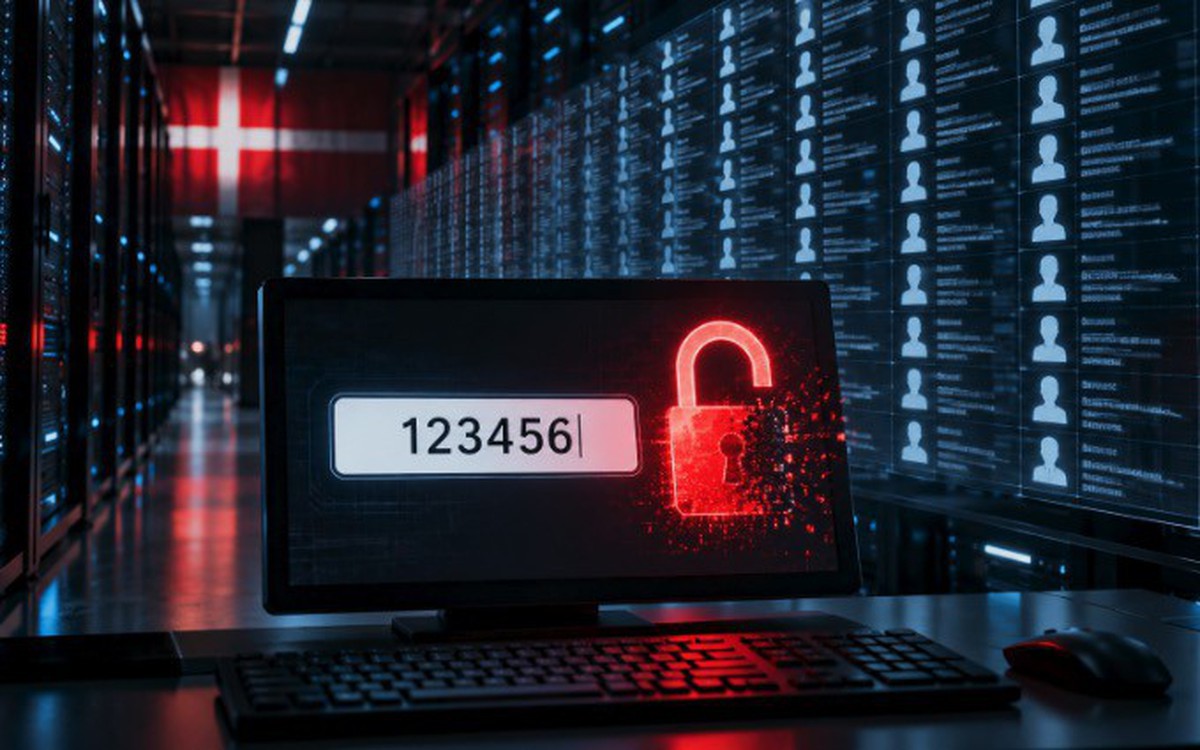
Một vụ việc liên quan đến hệ thống đăng ký dân cư tại Đan Mạch đang thu hút sự chú ý vì quy mô dữ liệu bị truy cập và cách sự cố được phát hiện. Khoảng 8,8 triệu hồ sơ được cho là đã nằm trong phạm vi tra cứu bất thường, trong khi hoạt động này kéo dài nhiều ngày mà không kích hoạt cảnh báo an ninh rõ ràng.
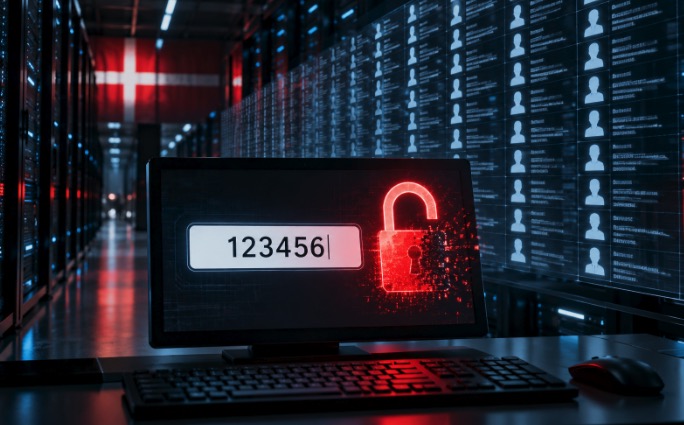

Điểm gây tranh luận là thông tin điều tra báo chí cho rằng ít nhất một số tài khoản tại doanh nghiệp có quyền truy cập hệ thống từng sử dụng mật khẩu “123456”. Tuy nhiên, đây chưa phải kết luận chính thức của cơ quan chức năng Đan Mạch. Vụ việc hiện vẫn được tiếp tục điều tra để xác định cách tài khoản bị chiếm quyền, loại dữ liệu đã bị lấy và ai đứng sau hoạt động truy cập.
Gần 8,8 triệu hồ sơ bị truy cập
Cơ quan quản lý Hệ thống Đăng ký Dân cư Trung ương Đan Mạch, còn gọi là CPR, xác nhận một bên không có thẩm quyền đã lợi dụng quyền truy cập hợp pháp của một doanh nghiệp trong nước. Doanh nghiệp này vốn được phép tra cứu dữ liệu phục vụ hoạt động kinh doanh, nhưng quyền truy cập dường như đã bị kẻ xấu sử dụng sai mục đích.
Những thông tin nằm trong phạm vi bị truy cập gồm tên, địa chỉ, số CPR và một số dữ liệu liên quan khác. CPR là mã định danh cá nhân được sử dụng rộng rãi tại Đan Mạch, đóng vai trò quan trọng trong nhiều dịch vụ hành chính và giao dịch của người dân.
Hệ thống CPR hiện lưu khoảng 11 triệu hồ sơ. Con số này bao gồm người đang sống tại Đan Mạch, người đã chuyển ra nước ngoài và những người đã qua đời. Vì vậy, số hồ sơ bị ảnh hưởng lên tới khoảng 8,8 triệu không đồng nghĩa với việc gần 9 triệu người đang sinh sống tại quốc gia này bị tác động.
Những người đã đăng ký chế độ bảo vệ thông tin được cho là không bị lộ tên và địa chỉ trong sự cố lần này. Dù vậy, cơ quan chức năng chưa công bố đầy đủ dữ liệu nào đã được tải xuống, dữ liệu có bị chuyển cho bên khác hay chưa, cũng như mức độ thiệt hại đối với từng nhóm hồ sơ.
Doanh nghiệp có quyền truy cập bị lợi dụng
Đơn vị liên quan được xác định là Pays ApS, một công ty cung cấp dịch vụ dữ liệu tại thành phố Odense. Theo thông tin do doanh nghiệp chia sẻ với truyền thông Đan Mạch, quyền tra cứu hợp pháp của công ty trong hệ thống CPR đã bị một bên khác chiếm dụng.
Vấn đề này cho thấy ranh giới giữa “quyền truy cập hợp pháp” và “sử dụng trái phép” có thể rất mong manh. Một doanh nghiệp được cấp quyền kết nối vào cơ sở dữ liệu nhạy cảm không chỉ cần bảo vệ máy chủ của mình, mà còn phải kiểm soát chặt chẽ tài khoản nhân viên, tài khoản quản trị, thông tin đăng nhập và các kết nối từ bên thứ ba.
Theo một cuộc điều tra của Politiken, ít nhất ba tài khoản tại Pays từng sử dụng mật khẩu “123456”, trong đó có một tài khoản quản trị. Một email chứa mật khẩu này, được cho là liên quan đến nhân viên cũ của doanh nghiệp, cũng từng xuất hiện trong một vụ rò rỉ dữ liệu khác.
Một người tự nhận là thủ phạm nói với Politiken rằng họ đã sử dụng thông tin đăng nhập nói trên để truy cập hệ thống. Tuy nhiên, giới chức Đan Mạch chưa xác nhận mật khẩu “123456” thực sự được dùng trong vụ việc. Danh tính và động cơ của người tự nhận trách nhiệm cũng chưa được công bố chính thức.
Thông tin về mật khẩu “123456” hiện mới xuất phát từ điều tra báo chí và lời kể của một người tự nhận là thủ phạm, chưa phải kết luận cuối cùng của nhà chức trách.
14 triệu lượt tra cứu chỉ bị phát hiện qua hóa đơn
Tài liệu được truyền thông Đan Mạch tiếp cận cho thấy hoạt động tra cứu bất thường bắt đầu từ ngày 10/9. Trong khoảng 10 ngày tiếp theo, hệ thống ghi nhận khoảng 14 triệu lượt yêu cầu tự động.
Điều đáng lo ngại là quyền truy cập của doanh nghiệp chỉ bị khóa vào ngày 2/10. Nói cách khác, một lượng lớn yêu cầu đã được thực hiện trước khi hoạt động này bị ngăn chặn. Sự việc không được phát hiện ngay từ các tín hiệu kỹ thuật như số lượt truy vấn tăng đột biến, mà chỉ trở nên đáng chú ý sau khi một nhân viên nhận thấy hóa đơn của Pays cao bất thường.
Mỗi lượt tìm kiếm trong hệ thống CPR đều phát sinh một khoản phí nhỏ. Khi số lượng yêu cầu tăng lên hàng triệu, chi phí này đã trở thành dấu hiệu cho thấy tài khoản có thể đang bị khai thác ngoài mục đích thông thường.
Việc một hóa đơn trở thành công cụ phát hiện sự cố đặt ra câu hỏi về năng lực giám sát của hệ thống. Với cơ sở dữ liệu chứa thông tin định danh quy mô quốc gia, các dấu hiệu như đăng nhập từ vị trí lạ, tốc độ truy vấn bất thường, số lượng yêu cầu tăng đột biến hoặc hành vi khác với lịch sử tài khoản lẽ ra cần được phân tích theo thời gian thực.
Vấn đề không chỉ nằm ở mật khẩu yếu
Mật khẩu “123456” thường xuyên xuất hiện trong danh sách những mật khẩu phổ biến và dễ đoán nhất thế giới. Việc sử dụng chuỗi này cho tài khoản quản trị hoặc tài khoản có quyền truy cập dữ liệu nhạy cảm tạo ra rủi ro đặc biệt lớn.
Tuy nhiên, nếu chỉ quy trách nhiệm cho một mật khẩu yếu thì chưa phản ánh đầy đủ bản chất sự cố. Một hệ thống có dữ liệu nhạy cảm cần nhiều lớp bảo vệ, bởi ngay cả khi thông tin đăng nhập bị lộ, kẻ xấu vẫn phải gặp thêm các rào cản khác trước khi có thể thực hiện hàng triệu lượt tra cứu.
Những lớp bảo vệ cần có
- Xác thực đa yếu tố: Tài khoản cần yêu cầu thêm mã xác thực, khóa bảo mật hoặc phương thức xác minh khác ngoài mật khẩu.
- Phân quyền tối thiểu: Nhân viên chỉ nên được truy cập phần dữ liệu cần thiết cho công việc, còn tài khoản quản trị phải được kiểm soát nghiêm ngặt hơn.
- Giới hạn tốc độ truy vấn: Hệ thống cần tự động chặn hoặc tạm khóa tài khoản khi phát hiện lượng yêu cầu vượt xa hành vi thông thường.
- Giám sát theo thời gian thực: Các hoạt động đăng nhập, truy vấn và tải dữ liệu phải được ghi nhận, phân tích và cảnh báo kịp thời.
- Kiểm tra quyền truy cập định kỳ: Tài khoản của nhân viên đã nghỉ việc, đối tác cũ hoặc ứng dụng không còn sử dụng cần được thu hồi ngay.
- Không lưu mật khẩu trong email: Thông tin đăng nhập cần được quản lý bằng công cụ chuyên dụng và thay đổi ngay khi có dấu hiệu lộ lọt.
Đặc biệt, giới hạn số lượt tra cứu theo từng tài khoản hoặc từng khoảng thời gian có thể giúp giảm thiểu thiệt hại. Một tài khoản phục vụ nghiệp vụ thông thường nhưng bất ngờ gửi hàng triệu yêu cầu trong thời gian ngắn phải được xem là tín hiệu nguy hiểm, bất kể mật khẩu sử dụng là gì.
Cơ quan Đan Mạch đã xử lý ra sao?
Sau khi xác định hoạt động bất thường, cơ quan CPR đã khóa quyền truy cập của doanh nghiệp liên quan. Vụ việc cũng được thông báo cho cơ quan bảo vệ dữ liệu và chuyển hồ sơ để cảnh sát điều tra.
Các bước này nhằm xác định toàn bộ chuỗi sự kiện: tài khoản bị lộ theo cách nào, dữ liệu được truy vấn ở mức độ nào, có thông tin nào bị sao chép hoặc chuyển ra ngoài hay không, và trách nhiệm thuộc về những cá nhân hoặc tổ chức nào.
Nhà chức trách chưa xác nhận dữ liệu bị truy cập đã được bán hoặc công khai. Người tự nhận là thủ phạm tuyên bố không có ý định bán hay phát tán thông tin, nhưng lời khẳng định này chưa thể kiểm chứng và không thay thế được kết quả điều tra chính thức.
Bài học cho doanh nghiệp và người dùng
Vụ việc tại Đan Mạch là lời nhắc rõ ràng rằng an ninh dữ liệu không thể dựa vào một lớp mật khẩu duy nhất. Với doanh nghiệp, việc cấp quyền truy cập cơ sở dữ liệu lớn phải đi kèm quy trình đánh giá rủi ro, kiểm toán tài khoản và giám sát liên tục.
Người dùng cá nhân cũng nên tránh sử dụng các chuỗi dễ đoán như “123456”, ngày sinh hoặc số điện thoại làm mật khẩu. Mỗi dịch vụ quan trọng nên có một mật khẩu riêng, đủ dài và được kết hợp với xác thực đa yếu tố nếu có thể. Khi nhận được thông báo về một vụ rò rỉ, người dùng cần đổi mật khẩu tại dịch vụ liên quan và những tài khoản khác đang dùng cùng thông tin đăng nhập.
Đối với các hệ thống chứa dữ liệu dân cư, tiêu chuẩn bảo mật cần cao hơn nhiều so với một dịch vụ trực tuyến thông thường. Không chỉ bảo vệ lúc đăng nhập, hệ thống còn phải biết tài khoản đang làm gì, truy vấn bao nhiêu dữ liệu và hành vi đó có phù hợp với nhiệm vụ được cấp hay không.
Cho đến khi cơ quan chức năng hoàn tất điều tra, mối liên hệ giữa mật khẩu “123456” và vụ truy cập gần 8,8 triệu hồ sơ vẫn cần được xem là nghi vấn. Dù nguyên nhân cuối cùng là gì, việc hàng triệu lượt tra cứu chỉ bị chú ý sau khi xuất hiện hóa đơn bất thường cho thấy các cơ chế cảnh báo và giám sát cần được xem xét nghiêm túc.
Google Maps miễn phí nhưng kiếm tiền ra sao?
Starlink đưa Internet miễn phí tới đảo xa ở Hải Phòng
Từ iPhone 15 Pro Max xuống iPhone 17: Vì sao dùng thích hơn?
MoMo xây dựng niềm tin từ từng giao dịch số
Hiếu PC cảnh báo rủi ro AIoT, FPT ra mắt chương trình thạc sĩ mới
Máy pha cà phê khiến Wi-Fi ngốn 1 TB dữ liệu trong 10 ngày
LG đưa thư viện công nghệ đến học sinh Thái Nguyên