Dũng Virgo
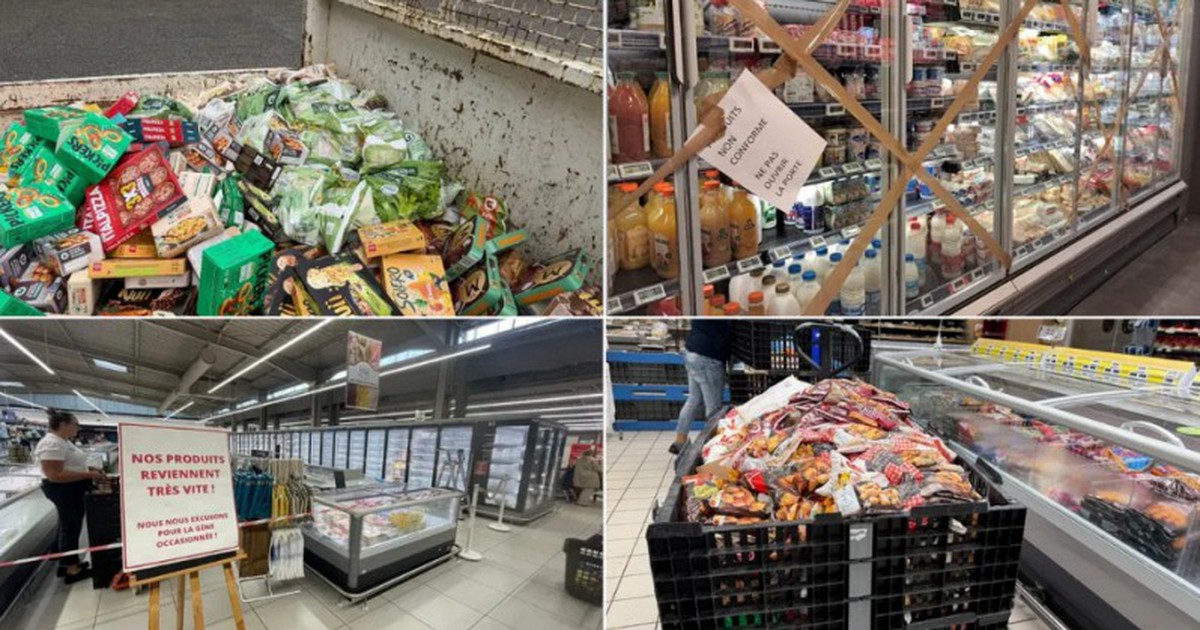
Một cuộc tấn công mạng quy mô lớn đang gây xáo trộn hoạt động của nhiều chuỗi siêu thị tại Pháp. Thay vì nhắm trực tiếp vào website, máy chủ bán hàng hay dữ liệu khách hàng, kẻ tấn công đã can thiệp vào hệ thống điều khiển các tủ lạnh và tủ đông kết nối Internet.
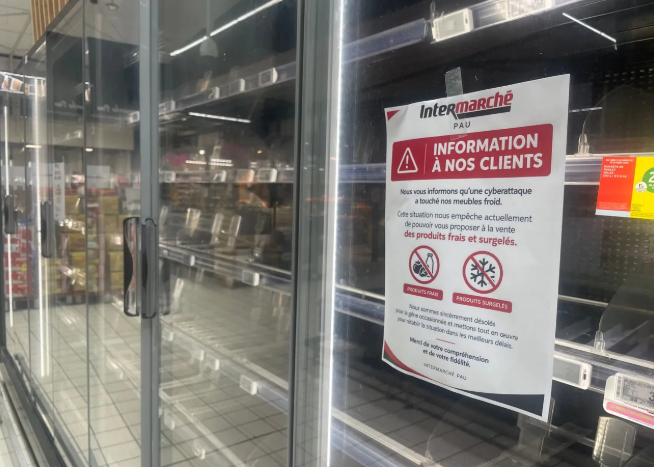

Nhiệt độ tại một số thiết bị được cho là đã bị đẩy lên tới 50°C trong nhiều giờ qua đêm. Hậu quả là lượng lớn thực phẩm đông lạnh và hàng tươi sống phải tiêu hủy, trong khi một số cửa hàng ghi nhận hỏa hoạn. Vụ việc cho thấy các thiết bị vận hành phía sau hoạt động bán lẻ cũng có thể trở thành mục tiêu nghiêm trọng của tội phạm mạng.
Hệ thống làm lạnh của siêu thị bị can thiệp
Văn phòng công tố Paris ngày 12/10 cho biết cuộc tấn công ảnh hưởng đến các tủ lạnh kết nối mạng tại nhiều nhà bán lẻ thực phẩm lớn trên khắp nước Pháp. Các thiết bị này không hoạt động độc lập hoàn toàn mà thường được quản lý thông qua bảng điều khiển trung tâm.
Nhờ kết nối Internet, doanh nghiệp hoặc đơn vị bảo trì có thể theo dõi và điều chỉnh nhiệt độ của nhiều tủ lạnh, tủ đông từ xa. Mô hình này giúp giảm thời gian xử lý sự cố và đơn giản hóa công tác vận hành, nhưng đồng thời tạo thêm một điểm truy cập có thể bị khai thác nếu phần mềm, tài khoản hoặc firmware không được bảo vệ đúng cách.
Trong vụ việc lần này, nhiệt độ tại một số hệ thống làm lạnh dao động bất thường rồi tăng mạnh. Les Mousquetaires, đơn vị sở hữu chuỗi Intermarché, cho biết khoảng 150 cửa hàng bị ảnh hưởng. Tủ lạnh tại các điểm bán này bị làm nóng lên tới 50°C trong khoảng 6 giờ qua đêm.
Toàn bộ thực phẩm chịu tác động đã được tiêu hủy nhằm tránh nguy cơ ảnh hưởng đến sức khỏe người tiêu dùng. Hình ảnh tại một cửa hàng Intermarché ở trung tâm Paris cho thấy nhân viên phải đổ các xe đẩy chứa thực phẩm đông lạnh đã rã đông vào những thùng rác lớn.
Nhiều chuỗi bán lẻ ghi nhận thiệt hại
Carrefour xác nhận 80 siêu thị của họ bị ảnh hưởng bởi sự cố. Monoprix, thương hiệu đang vận hành khoảng 490 cửa hàng tại Pháp, cho biết khoảng 5% số điểm bán gặp vấn đề. Cooperative U cũng nằm trong nhóm bị nhắm mục tiêu.
Mức độ tác động giữa các cửa hàng không giống nhau. Có nơi phải đóng khu vực thực phẩm đông lạnh, có nơi dán thông báo hết hàng do sản phẩm không còn bảo đảm điều kiện bảo quản. Một số cửa hàng đã hoạt động trở lại sau khi kiểm tra và khôi phục hệ thống, nhưng quá trình xử lý hàng hóa hư hỏng vẫn gây gián đoạn đáng kể.
Thiệt hại toàn ngành chưa được thống kê đầy đủ. Tuy nhiên, Thierry Cotillard, CEO của Intermarché, nhận định sự cố có thể khiến các nhà bán lẻ mất tới hàng chục triệu euro trên toàn nước Pháp chỉ trong một ngày. Con số này bao gồm giá trị thực phẩm phải tiêu hủy, chi phí vệ sinh, kiểm tra thiết bị và tổn thất doanh thu khi khu vực bán hàng bị đóng cửa.
Không chỉ gây lãng phí thực phẩm, cuộc tấn công còn được cho là đã dẫn đến hỏa hoạn tại một số địa điểm. Thông tin chi tiết về nguyên nhân từng vụ cháy chưa được công bố, song việc can thiệp vào các thiết bị điện và hệ thống kiểm soát nhiệt có thể tạo ra rủi ro vận hành vượt xa vấn đề hàng hóa bị hỏng.
Pháp mở cuộc điều tra an ninh mạng
Thủ tướng Sébastien Lecornu đã yêu cầu Cơ quan An ninh Mạng Quốc gia Pháp, ANSSI, điều tra vụ việc. Chính quyền Pháp cũng phối hợp với các đối tác châu Âu để đánh giá khả năng các quốc gia khác đang sử dụng hệ thống tương tự.
Félix Aimé, chuyên gia phân tích tình báo mối đe dọa mạng tại Sekoia Threat Detection and Research, cho biết Tây Ban Nha, Bồ Đào Nha, Ba Lan, Đức và Bỉ cũng có thể đã bị ảnh hưởng. Điều này khiến vụ việc không còn được xem là sự cố riêng lẻ của một vài cửa hàng tại Pháp, mà có khả năng liên quan đến nền tảng hoặc nhà cung cấp được sử dụng xuyên biên giới.
Nhà bán lẻ E.Leclerc và Auchan chưa đưa ra phản hồi tại thời điểm thông tin được công bố. Hiệp hội Thương mại và Phân phối Pháp, FCD, yêu cầu Danfoss cung cấp đầy đủ thông tin về sự cố, đồng thời nhấn mạnh các doanh nghiệp đang ưu tiên bảo vệ người tiêu dùng và nhanh chóng đưa hoạt động trở lại bình thường.
Lỗ hổng trong phần mềm điều khiển có thể là điểm xâm nhập
Một nguồn tin cho biết ANSSI đã xác định lỗ hổng trong phần mềm do Danfoss, công ty có trụ sở tại Đan Mạch, cung cấp. Danfoss xác nhận đã nắm được các sự cố tại Pháp, ảnh hưởng đến một số lượng hạn chế hệ thống quản lý làm lạnh.
Theo Danfoss, các thiết bị liên quan đang chạy firmware cũ. Công ty cho biết đã nhiều lần khuyến nghị khách hàng cập nhật những hệ thống còn được hỗ trợ lên phiên bản mới nhất, đồng thời thay thế các hệ thống cũ bằng giải pháp thế hệ hiện tại.
Trước đó, ngày 9/8, Team82 thuộc công ty an ninh mạng Claroty từng công bố nghiên cứu về các lỗ hổng trong bộ điều khiển Danfoss AK-SM 800A. Theo nghiên cứu, bản cập nhật do Danfoss phát hành đã xử lý những vấn đề có thể cho phép kẻ tấn công vượt qua cơ chế xác thực và thực thi mã trên thiết bị bị xâm nhập.
Những thông tin này cho thấy firmware lỗi thời có thể trở thành mắt xích quan trọng trong một cuộc tấn công vào hạ tầng vận hành. Dù chưa có kết luận cuối cùng về toàn bộ chuỗi xâm nhập, việc hệ thống điều khiển nhiệt bị thao túng cho thấy nguy cơ không chỉ nằm ở dữ liệu số. Một lỗ hổng trong thiết bị vật lý có thể nhanh chóng chuyển thành tổn thất hàng hóa, gián đoạn kinh doanh và rủi ro an toàn.
Vì sao thiết bị vận hành cần được bảo vệ như máy chủ?
Trong nhiều năm, an ninh mạng thường tập trung vào máy tính, điện thoại, tài khoản người dùng và cơ sở dữ liệu. Tuy nhiên, các hệ thống điều khiển công nghiệp và thiết bị Internet vạn vật đang ngày càng giữ vai trò quan trọng trong hoạt động kinh doanh.
Đối với siêu thị, nền tảng quản lý làm lạnh có thể kết nối hàng chục hoặc hàng trăm thiết bị. Nếu bảng điều khiển trung tâm bị chiếm quyền, kẻ tấn công có thể tác động đồng thời đến nhiều khu vực thay vì phải xâm nhập từng tủ lạnh. Khả năng quản lý từ xa, vốn giúp tiết kiệm nhân lực, cũng có thể làm phạm vi thiệt hại tăng nhanh.
Sự cố tại Pháp đặt ra một số yêu cầu cơ bản cho doanh nghiệp:
- Kiểm kê toàn bộ thiết bị có kết nối mạng, bao gồm bộ điều khiển, cảm biến và hệ thống quản trị từ xa.
- Cập nhật firmware, phần mềm điều hành và các bản vá bảo mật theo khuyến nghị của nhà sản xuất.
- Không để hệ thống điều khiển thiết bị vận hành dùng chung mạng với hệ thống bán hàng hoặc dữ liệu nhạy cảm.
- Giới hạn quyền truy cập từ xa, tăng cường xác thực và theo dõi nhật ký đăng nhập.
- Chuẩn bị phương án chuyển sang chế độ thủ công khi hệ thống tự động có dấu hiệu bất thường.
- Thiết lập cảnh báo độc lập khi nhiệt độ vượt ngưỡng, thay vì chỉ phụ thuộc vào phần mềm đang điều khiển thiết bị.
Đặc biệt, việc cập nhật thiết bị cũ không nên chỉ được thực hiện sau khi xảy ra sự cố. Doanh nghiệp cần có lịch kiểm tra định kỳ, quy trình thay thế phần cứng hết vòng đời và danh sách liên hệ khẩn cấp với nhà cung cấp.
Không phải cuộc tấn công đầu tiên nhắm vào hệ thống làm lạnh
Vụ việc tại Pháp có nét tương đồng với một đợt gián đoạn xảy ra tại khoảng một tá cửa hàng dành cho quân đội Mỹ vào cuối tháng 8. Khi đó, hệ thống làm lạnh cũng bị can thiệp, dẫn đến tổn thất thực phẩm.
Hai sự việc cho thấy hệ thống bảo quản thực phẩm đang trở thành mục tiêu đáng chú ý trong các chiến dịch tấn công vào hạ tầng vận hành. Kẻ tấn công không nhất thiết phải đánh sập toàn bộ mạng lưới bán lẻ. Chỉ cần thay đổi một tham số quan trọng trong vài giờ, chúng có thể gây thiệt hại lớn mà không cần lấy cắp dữ liệu khách hàng.
Christel Delberghe, Tổng giám đốc Hiệp hội Bán lẻ châu Âu EuroCommerce, nhận định sự cố nhấn mạnh tầm quan trọng của khả năng chống chịu trên toàn bộ chuỗi cung ứng. Với ngành thực phẩm, khả năng chống chịu không chỉ là khôi phục máy chủ hay mở lại website, mà còn phải bảo đảm nhiệt độ, chất lượng hàng hóa và an toàn cho người tiêu dùng.
Doanh nghiệp cần rút kinh nghiệm gì?
Cuộc tấn công tại Pháp là lời cảnh báo rõ ràng về ranh giới ngày càng mờ giữa công nghệ thông tin và hoạt động vật lý. Một tủ đông được kết nối Internet có thể trông giống thiết bị hậu cần thông thường, nhưng nếu bị kiểm soát trái phép, nó có thể gây tổn thất trực tiếp cho doanh nghiệp và khách hàng.
Trước mắt, các nhà bán lẻ cần rà soát những hệ thống đang sử dụng firmware cũ, tách mạng cho thiết bị vận hành và kiểm tra khả năng khôi phục khi mất quyền truy cập từ xa. Về lâu dài, tiêu chí an ninh mạng cần được đưa vào toàn bộ vòng đời thiết bị, từ khâu lựa chọn nhà cung cấp, triển khai, bảo trì đến thay thế.
Cơ quan chức năng Pháp vẫn đang điều tra để xác định đầy đủ phương thức tấn công, phạm vi ảnh hưởng và trách nhiệm của các bên liên quan. Trong lúc chờ kết luận, sự cố đã cho thấy một thực tế đáng lưu ý: bảo mật cho hệ thống làm lạnh không còn là vấn đề kỹ thuật nội bộ, mà là một phần của an toàn thực phẩm và khả năng vận hành của cả chuỗi bán lẻ.
Startup Việt tiết kiệm hơn 200 triệu nhờ gói hỗ trợ Anthropic
Nga hoàn tất nguyên mẫu máy quang khắc 130 nm đầu tiên
Sharp dẫn đầu bình chọn hệ sinh thái sống khỏe tại BCA 2026
Sun Holidays giảm 10%, tối đa 1 triệu đồng qua VietQR
VIS 2026: Kết nối vốn, công nghệ và thị trường cho Việt Nam
Getty Images đối mặt nguy cơ phá sản sau cú rơi 99% cổ phiếu
FPT và Pasqal muốn xây năng lực máy tính lượng tử tại Việt Nam