Dũng Virgo
Không gian số đang trở thành một trong những mặt trận quan trọng đối với doanh nghiệp. Khi hệ thống công nghệ thông tin gắn chặt với hoạt động kinh doanh, một cuộc xâm nhập kéo dài không chỉ gây gián đoạn dịch vụ mà còn có thể ảnh hưởng đến dữ liệu, tài chính và uy tín của tổ chức.

Trong bối cảnh đó, các chiến dịch tấn công có chủ đích, thường được gọi là APT (Advanced Persistent Threat), đặt ra bài toán khó hơn nhiều so với những sự cố mã độc thông thường. Theo các chuyên gia từ VNPT Cyber Immunity (VCI), doanh nghiệp cần xây dựng năng lực phòng thủ chủ động thay vì chỉ chờ cảnh báo hoặc xử lý thiết bị đã bị xâm nhập.
APT nguy hiểm vì hoạt động âm thầm và có mục tiêu
APT không phải là một cuộc tấn công diễn ra nhanh rồi kết thúc ngay. Đặc điểm của hình thức này là kẻ tấn công kiên trì duy trì quyền truy cập, từng bước tìm hiểu môi trường mục tiêu và mở rộng phạm vi kiểm soát. Quá trình đó có thể diễn ra trong thời gian dài mà không tạo ra dấu hiệu đủ rõ để đội ngũ vận hành lập tức nhận biết.
Khác biệt lớn nhất giữa APT và nhiều hình thức tấn công phổ biến nằm ở tính có chủ đích. Đối tượng không nhất thiết phát tán mã độc trên diện rộng, mà thường lựa chọn một tổ chức, nhóm tài khoản hoặc hệ thống cụ thể. Sau khi có điểm vào, chúng tìm cách di chuyển trong mạng nội bộ, thu thập thông tin và duy trì khả năng quay trở lại.
Vì vậy, việc nhìn thấy một máy tính có tệp đáng ngờ hoặc một lần đăng nhập bất thường chưa đủ để kết luận toàn bộ chiến dịch. Doanh nghiệp cần đặt các dấu hiệu đó vào bối cảnh rộng hơn, đồng thời kiểm tra xem có hoạt động tương tự xuất hiện trên máy chủ, tài khoản hay phân đoạn mạng khác hay không.
Ba lớp dữ liệu giúp nhận diện chiến dịch
Ông Nguyễn Duy Bình, chuyên gia Thám báo an ninh mạng tại Trung tâm Điều hành an ninh của VNPT Cyber Immunity, cho rằng nhận diện APT cần dựa trên sự kết hợp của nhiều nguồn thông tin. Ba nhóm dữ liệu cốt lõi gồm IoC, IoA và TTPs.
- IoC: những dấu hiệu xâm nhập, chẳng hạn tệp tin, địa chỉ mạng hoặc thông tin kỹ thuật có liên quan đến hoạt động nguy hiểm.
- IoA: các dấu hiệu cho thấy hành vi tấn công đang diễn ra, chẳng hạn cách tài khoản hoặc tiến trình hoạt động bất thường.
- TTPs: chiến thuật, kỹ thuật và quy trình mà đối tượng sử dụng trong từng giai đoạn của cuộc tấn công.
IoC có thể giúp đội ngũ an ninh phát hiện dấu vết ban đầu, nhưng những dấu vết này thường thay đổi hoặc bị xóa. IoA và TTPs bổ sung góc nhìn về hành vi, qua đó giúp doanh nghiệp nhận diện những hoạt động đáng ngờ ngay cả khi chưa có mẫu mã độc hoặc chỉ dấu kỹ thuật hoàn chỉnh.
Để các dữ liệu này phát huy hiệu quả, chúng cần được đối chiếu liên tục với nhật ký hệ thống, mẫu mã độc và lưu lượng mạng nội bộ. Khi nhiều nguồn cùng chỉ về một chuỗi hành vi, đội ngũ an ninh có cơ sở tốt hơn để xác định liệu đó là sự cố riêng lẻ hay một chiến dịch có tổ chức.
Từ cảnh báo đầu tiên đến việc bóc gỡ toàn bộ chiến dịch
Thách thức lớn với doanh nghiệp là sự cố thường được phát hiện khi dữ liệu ban đầu còn thiếu. Một cảnh báo đơn lẻ có thể không cho biết kẻ tấn công đã xuất hiện từ khi nào, đã truy cập những tài nguyên nào hoặc còn duy trì điểm bám nào trong hệ thống.
Theo ông Bùi Văn Huy, chuyên gia Ứng cứu sự cố An ninh mạng tại VNPT Cyber Immunity, quy trình điều tra cần được triển khai theo các bước chặt chẽ, thay vì xử lý vội một thiết bị rồi kết thúc. Trình tự cơ bản có thể gồm:
- Phát hiện dấu hiệu bất thường: ghi nhận cảnh báo, hoạt động tài khoản, tiến trình hoặc lưu lượng khác với trạng thái thông thường.
- Thu thập bằng chứng: bảo toàn log, dữ liệu trên thiết bị, thông tin mạng và các mẫu liên quan trước khi tiến hành thay đổi hệ thống.
- Xác định chiến dịch: đối chiếu các dấu hiệu để tìm mối liên hệ giữa những sự kiện tưởng như độc lập.
- Đánh giá phạm vi ảnh hưởng: kiểm tra hệ thống, tài khoản, máy chủ và dữ liệu có thể đã bị tác động.
- Khoanh vùng và ngăn chặn: cô lập các thành phần liên quan, hạn chế khả năng di chuyển hoặc tái xâm nhập của đối tượng.
Điểm quan trọng là hoạt động truy vết không nên dừng lại ở thiết bị hoặc tài khoản được phát hiện đầu tiên. Đây có thể chỉ là một mắt xích trong chuỗi tấn công. Nếu doanh nghiệp chỉ cài lại máy, xóa tệp độc hại hoặc khôi phục máy chủ mà chưa tìm nguyên nhân gốc, kẻ tấn công vẫn có thể quay lại thông qua một điểm bám khác.
Vì sao mô hình Attack Chain cần được chú trọng?
Mô hình hóa chuỗi tấn công, hay Attack Chain, giúp đội ngũ an ninh nhìn sự cố theo toàn bộ tiến trình thay vì tập trung vào một hiện tượng riêng lẻ. Từ dấu hiệu ban đầu, doanh nghiệp có thể lần theo cách đối tượng tiếp cận hệ thống, duy trì quyền truy cập, mở rộng phạm vi và hướng tới mục tiêu cuối cùng.
Cách tiếp cận này có giá trị trong cả điều tra lẫn phòng ngừa. Khi biết một cuộc tấn công đã diễn ra theo những bước nào, doanh nghiệp có thể xác định điểm kiểm soát còn thiếu, bổ sung nguồn log cần thiết và xây dựng cảnh báo cho các hành vi tương tự trong tương lai.
Chẳng hạn, việc khôi phục một máy chủ bị nhiễm mã độc chỉ giải quyết phần nhìn thấy của sự cố. Phân tích Attack Chain có thể đặt ra những câu hỏi rộng hơn: tài khoản nào đã bị sử dụng, kẻ tấn công đi qua phân đoạn mạng nào, dữ liệu nào có nguy cơ bị truy cập và liệu còn hệ thống nào thể hiện cùng mẫu hành vi hay không.
Ứng cứu sự cố là trách nhiệm liên bộ phận
An ninh mạng không chỉ là nhiệm vụ của bộ phận công nghệ thông tin. Khi sự cố xảy ra, quyết định cô lập hệ thống có thể ảnh hưởng trực tiếp đến hoạt động kinh doanh, khách hàng và đối tác. Vì vậy, IT, vận hành kinh doanh, truyền thông và ban lãnh đạo cần có cơ chế phối hợp từ trước.
Đội ngũ IT chịu trách nhiệm về kỹ thuật, thu thập bằng chứng và khôi phục hệ thống. Bộ phận vận hành cần đánh giá tác động đến quy trình kinh doanh. Trong khi đó, truyền thông và ban lãnh đạo phải thống nhất cách cung cấp thông tin, thứ tự ưu tiên và phương án duy trì hoạt động thiết yếu.
Nếu các nhóm chỉ bắt đầu trao đổi khi sự cố đã lan rộng, thời gian phản ứng sẽ kéo dài và nguy cơ đưa ra quyết định thiếu nhất quán tăng lên. Một kịch bản được diễn tập thường xuyên sẽ giúp mọi bên hiểu rõ vai trò, thẩm quyền và cách liên lạc trong tình huống khẩn cấp.
Ba năng lực doanh nghiệp nên xây dựng
Giám sát liên tục
APT có thể hoạt động ngoài giờ hành chính và tận dụng khoảng trống giữa các ca trực. Do đó, năng lực giám sát 24/7 thông qua Trung tâm Điều hành An toàn thông tin (SOC) là nền tảng quan trọng. SOC giúp tập trung cảnh báo, theo dõi sự kiện và hỗ trợ phân tích mối liên hệ giữa nhiều nguồn dữ liệu.
Giám sát liên tục không đồng nghĩa với việc xử lý mọi cảnh báo theo cùng một cách. Doanh nghiệp cần ưu tiên những sự kiện có khả năng liên quan đến tài khoản đặc quyền, máy chủ quan trọng hoặc hành vi di chuyển bất thường trong mạng.
Quy trình ứng cứu được chuẩn hóa
Một quy trình tốt cần trả lời được các câu hỏi cơ bản: ai là người tiếp nhận cảnh báo, bằng chứng nào phải giữ lại, khi nào được cô lập hệ thống, ai có quyền phê duyệt và cách đánh giá mức độ ảnh hưởng ra sao. Các kịch bản nên được diễn tập để phát hiện điểm thiếu trước khi sự cố thật xảy ra.
Doanh nghiệp cũng cần phân biệt giữa xử lý khẩn cấp và điều tra nguyên nhân. Việc khôi phục hoạt động là cần thiết, nhưng không nên khiến bằng chứng bị mất hoặc bỏ qua việc tìm kiếm các điểm xâm nhập còn tồn tại.
Chủ động săn tìm mối đe dọa
Thay vì chỉ chờ hệ thống phát cảnh báo, đội ngũ an ninh có thể chủ động tìm kiếm các hành vi bất thường dựa trên dữ liệu tình báo, IoC, IoA và TTPs. Hoạt động này giúp phát hiện những dấu hiệu chưa đủ ngưỡng cảnh báo tự động nhưng vẫn đáng chú ý khi đặt cạnh các sự kiện khác.
Đây cũng là lý do doanh nghiệp cần duy trì dữ liệu nhật ký đủ chất lượng và trong thời gian phù hợp. Nếu log bị thiếu, không đồng bộ hoặc không thể truy xuất, quá trình xác định thời điểm và phạm vi xâm nhập sẽ khó khăn hơn.
Phòng thủ chủ động cần gắn với mức độ quan trọng của hệ thống
Không phải mọi tài sản số đều có mức độ rủi ro giống nhau. Doanh nghiệp nên xác định những hệ thống quan trọng đối với hoạt động kinh doanh, dữ liệu nhạy cảm và tài khoản có quyền truy cập rộng để ưu tiên giám sát, bảo vệ và diễn tập ứng cứu.
Bên cạnh việc theo dõi bên trong mạng, tổ chức cũng cần rà soát các lớp bảo vệ hướng ra Internet. Những doanh nghiệp quan tâm đến bảo vệ ứng dụng web có thể tham khảo thêm vai trò của WAF trong bảo vệ hệ thống trực tuyến. Đây là một lớp kiểm soát bổ trợ, không thay thế cho giám sát, điều tra và quy trình ứng cứu sự cố.
Trong môi trường số thay đổi liên tục, không có biện pháp đơn lẻ nào đủ sức ngăn chặn mọi chiến dịch APT. Hiệu quả phòng thủ phụ thuộc vào khả năng kết hợp giữa dữ liệu, con người, công nghệ và quy trình.
Chủ động chuẩn bị trước khi sự cố xảy ra
Bài toán ứng phó với APT không bắt đầu từ thời điểm màn hình xuất hiện cảnh báo. Nó bắt đầu từ việc doanh nghiệp hiểu rõ tài sản cần bảo vệ, thiết lập cơ chế giám sát, lưu giữ bằng chứng và phân công trách nhiệm cụ thể.
Các chia sẻ tại chuỗi tọa đàm Security Talk do VNPT Cyber Immunity khởi xướng cho thấy một thông điệp quan trọng: phát hiện sớm chỉ là bước đầu. Doanh nghiệp còn phải xác định được toàn bộ chuỗi hoạt động, đánh giá phạm vi ảnh hưởng và ngăn chặn khả năng tái xâm nhập.
Khi phòng thủ chủ động trở thành một phần của vận hành thường ngày, tổ chức sẽ có nhiều cơ hội giảm thời gian phát hiện, hạn chế thiệt hại và phục hồi có kiểm soát hơn trước những cuộc tấn công có chủ đích.
Startup Việt tiết kiệm hơn 200 triệu nhờ gói hỗ trợ Anthropic
Nga hoàn tất nguyên mẫu máy quang khắc 130 nm đầu tiên
Sharp dẫn đầu bình chọn hệ sinh thái sống khỏe tại BCA 2026
Sun Holidays giảm 10%, tối đa 1 triệu đồng qua VietQR
Hacker làm nóng tủ lạnh tại hàng trăm siêu thị Pháp
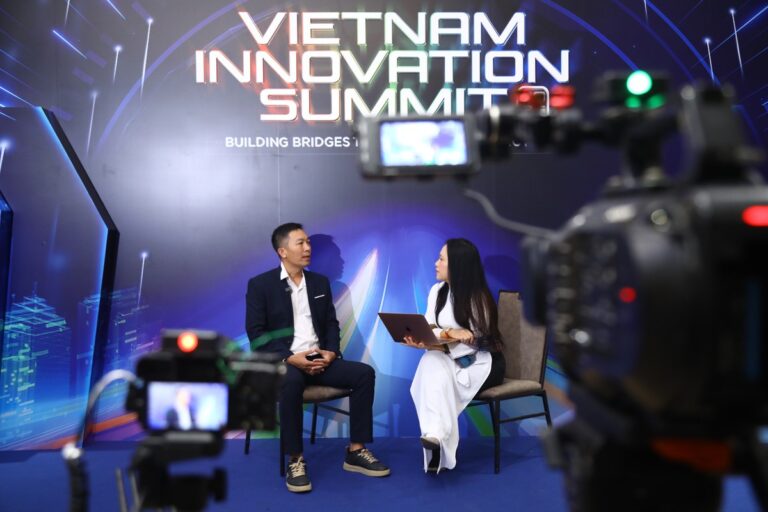
VIS 2026: Kết nối vốn, công nghệ và thị trường cho Việt Nam
Getty Images đối mặt nguy cơ phá sản sau cú rơi 99% cổ phiếu