Dũng Virgo
Khi số lượng website, API và datacenter liên tục tăng, bài toán bảo mật không còn chỉ là chọn một công cụ có khả năng phát hiện tấn công. Doanh nghiệp còn phải cân đối chi phí, quyền kiểm soát dữ liệu, khả năng mở rộng và tốc độ phản ứng khi sự cố xảy ra.
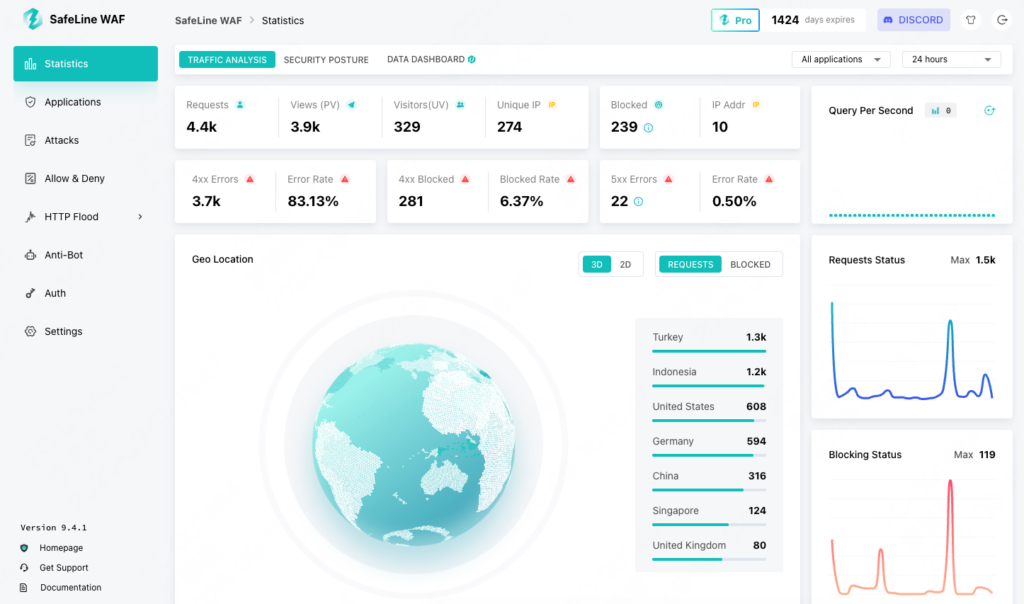

Thực tế triển khai tại một tập đoàn công nghệ lớn ở Việt Nam cho thấy SafeLine WAF đang được sử dụng để bảo vệ nhiều domain production và dịch vụ API trên nhiều datacenter. Theo chia sẻ từ một kỹ sư bảo mật cấp cao của đơn vị này, lựa chọn trên xuất phát từ nhu cầu vận hành thực tế thay vì chỉ dựa vào danh sách tính năng.
SafeLine WAF là gì?
SafeLine WAF là một giải pháp Web Application Firewall, tập trung bảo vệ ứng dụng web và API. Sản phẩm thuộc hệ sinh thái CyberServal và được triển khai theo mô hình self-hosted, tức cài đặt trực tiếp trên hạ tầng do doanh nghiệp quản lý.
Khác với WAF dạng dịch vụ chạy hoàn toàn trên cloud của nhà cung cấp, mô hình này cho phép đội ngũ kỹ thuật chủ động kiểm soát luồng truy cập, nhật ký và chính sách bảo vệ trong môi trường của mình. Việc cài đặt ban đầu có thể thực hiện thông qua một tệp Docker Compose, phù hợp với các đội ngũ đã quen sử dụng Docker và Nginx.
SafeLine cung cấp phiên bản Personal miễn phí, engine phát hiện dựa trên phân tích ngữ nghĩa, hệ thống custom rule, Open API và portal quản lý tập trung. Những thành phần này hướng tới cả hai nhóm người dùng: doanh nghiệp nhỏ chỉ có vài website và tổ chức lớn cần quản lý nhiều node ở các trung tâm dữ liệu khác nhau.
Ba lý do khiến doanh nghiệp chọn SafeLine
Chi phí dễ dự đoán hơn
Với các hệ thống có lưu lượng lớn, mô hình tính phí theo số request của WAF cloud có thể trở thành khoản chi đáng kể. Mỗi khi traffic tăng, chi phí bảo vệ cũng có nguy cơ tăng theo, khiến việc lập ngân sách trở nên khó khăn hơn.
SafeLine đi theo hướng khác. Phiên bản Personal không yêu cầu chi phí cấp phép ban đầu, còn khi mở rộng, phần ngân sách chính tập trung vào hạ tầng mà doanh nghiệp tự vận hành. Cách tiếp cận này giúp đội kỹ thuật chủ động hơn trong việc dự toán chi phí, đặc biệt khi hệ thống có nhiều domain hoặc traffic biến động.
Giữ quyền kiểm soát dữ liệu
Traffic đi qua WAF thường chứa nhiều thông tin quan trọng như địa chỉ truy cập, tham số request, dấu hiệu nhận diện client và dữ liệu phục vụ điều tra sự cố. Với mô hình self-hosted, doanh nghiệp có thể lưu trữ và phân tích các thông tin này trên hạ tầng của chính mình.
Đây là điểm có ý nghĩa với những tổ chức đặt yêu cầu cao về chủ quyền dữ liệu. Đội bảo mật không phải phụ thuộc hoàn toàn vào hệ thống log của một nhà cung cấp bên ngoài, đồng thời có thể tích hợp WAF với các quy trình monitoring, automation và phản ứng sự cố sẵn có.
Mở rộng từ một node đến cụm nhiều node
Ở quy mô nhỏ, SafeLine có thể được triển khai trên một node để bảo vệ một vài site. Khi nhu cầu tăng lên, doanh nghiệp có thể vận hành cụm nhiều node, phân bổ trên các datacenter khác nhau và quản lý qua một portal tập trung.
Khả năng mở rộng này phù hợp với doanh nghiệp có kiến trúc hạ tầng phân tán. Thay vì phải thao tác riêng trên từng hệ thống, đội vận hành có thể theo dõi và điều chỉnh chính sách ở một giao diện chung.
Triển khai nhanh nhưng không nên xem nhẹ vận hành
Việc dựng node đầu tiên được đánh giá là tương đối đơn giản. Với những kỹ sư đã quen với Docker Compose, Nginx và các quy trình triển khai dịch vụ, quá trình này có thể hoàn tất trong vài phút. Đây là lợi thế đáng kể khi doanh nghiệp cần nhanh chóng bổ sung một lớp bảo vệ cho website hoặc API mới.
Tuy nhiên, triển khai một node và vận hành một cluster lớn là hai bài toán khác nhau. Khi số lượng node tăng, doanh nghiệp cần chuẩn bị cơ chế giám sát, tự động hóa và tài liệu xử lý sự cố rõ ràng.
Kinh nghiệm thực tế được chia sẻ cho thấy việc đồng bộ cấu hình giữa node master và slave đôi lúc có thể bị trễ. Ngoài ra, một số node có thời điểm không kết nối được với máy chủ cấp phép để xác thực. Những tình huống này không nhất thiết khiến giải pháp mất giá trị, nhưng có thể tạo ra gián đoạn nếu đội ngũ không có cảnh báo và quy trình dự phòng.
Để giảm rủi ro, đội vận hành đã phải bổ sung monitoring và runbook riêng. Đây cũng là bài học quan trọng cho các công ty đang cân nhắc giải pháp self-hosted: chi phí giấy phép thấp không đồng nghĩa với việc có thể bỏ qua nguồn lực vận hành.
Những tính năng được đánh giá cao
- Engine phát hiện tấn công: hỗ trợ nhận diện các mẫu truy cập bất thường và các hành vi khai thác nhằm vào ứng dụng web.
- Custom rule: cho phép đội bảo mật tự viết quy tắc phù hợp với đặc thù từng ứng dụng, thay vì chỉ phụ thuộc vào bộ rule mặc định.
- Open API: hỗ trợ script hóa việc tạo site, quản lý policy và thực hiện các thao tác lặp lại.
- Portal quản lý tập trung: giúp theo dõi nhiều node và nhiều domain trên cùng một giao diện.
Điểm đáng chú ý là đội kỹ thuật có thể phản ứng ngay ở tầng ứng dụng khi sự cố đang diễn ra. Chẳng hạn, họ có thể thêm custom rule, bật rate limit hoặc yêu cầu challenge mà không nhất thiết phải chờ một thay đổi ở tầng network.
Chặn các đợt quét tự động mỗi ngày
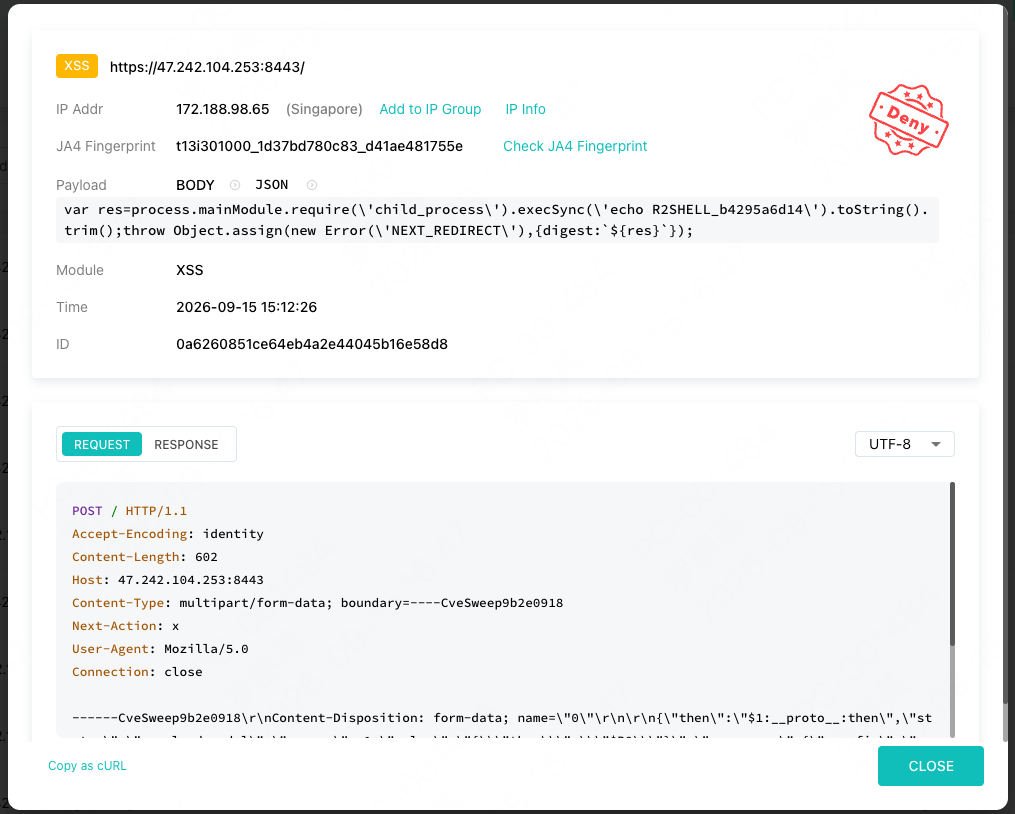
Trong môi trường internet, website và API thường xuyên phải đối mặt với các hoạt động thăm dò tự động. Chúng có thể bao gồm thử SQL injection, tìm cách khai thác các CVE đã biết trên framework phổ biến hoặc kiểm tra khả năng thực thi command injection.
Hệ thống SafeLine của tập đoàn được cho là chặn một lượng lớn các lượt quét dạng này mỗi ngày. Giá trị của WAF không chỉ nằm ở việc từ chối request độc hại, mà còn ở khả năng giúp đội bảo mật hiểu điều gì đang xảy ra.
Nhật ký tấn công hiển thị toàn bộ request, rule đã được kích hoạt và fingerprint của client. Nhờ đó, kỹ sư có thể phân biệt nhanh giữa một đợt quét tự động trên diện rộng với một cuộc tấn công có chủ đích nhằm vào một dịch vụ cụ thể.
Khả năng tổng hợp dữ liệu trên một console cũng rút ngắn thời gian triage. Thay vì mở log riêng lẻ của từng service và từng domain, đội ngũ có thể quan sát các traffic bất thường trong cùng một nơi. Điều này đặc biệt hữu ích khi hệ thống chạy trên nhiều datacenter.
SafeLine phù hợp với doanh nghiệp nào?
| Quy mô triển khai | Đặc điểm phù hợp | Điều cần chuẩn bị |
|---|---|---|
| Vài website hoặc API | Có thể bắt đầu với một node, triển khai nhanh | Kiến thức cơ bản về Docker, Nginx và giám sát hệ thống |
| Nhiều domain production | Quản lý cụm node qua portal tập trung | Monitoring, automation và quy trình xử lý sự cố |
| Hạ tầng phân tán | Chủ động kiểm soát traffic và log tại nhiều datacenter | Kế hoạch đồng bộ cấu hình và kiểm tra kết nối định kỳ |
SafeLine là lựa chọn đáng cân nhắc với các công ty có đội engineering đủ năng lực vận hành hạ tầng, quen với Docker, Nginx, monitoring và automation. Những startup có vài site có thể bắt đầu từ mô hình đơn giản, trong khi doanh nghiệp lớn cần thiết kế đầy đủ kiến trúc cluster ngay từ đầu.
Ngược lại, nếu hệ thống quá phức tạp nhưng nguồn lực hạ tầng còn hạn chế, Managed WAF có thể phù hợp hơn. Khi đó, nhà cung cấp sẽ đảm nhận nhiều phần việc liên quan đến vận hành, giám sát và duy trì dịch vụ.
Những điểm cần cân nhắc trước khi sử dụng
SafeLine vẫn có các khía cạnh cần tiếp tục hoàn thiện, trong đó có cơ chế đồng bộ master-slave và phương án triển khai ở quy mô cực lớn. Đây là những yếu tố nên được kiểm thử trong môi trường gần giống production trước khi áp dụng rộng rãi.
Doanh nghiệp cũng nên xác định rõ ai chịu trách nhiệm xử lý khi node mất kết nối, cấu hình chưa đồng bộ hoặc máy chủ xác thực không phản hồi. Một runbook chi tiết, hệ thống cảnh báo đủ sớm và quy trình rollback sẽ giúp hạn chế tác động khi có sự cố.
Self-hosted WAF có thể mang lại quyền kiểm soát và chi phí hợp lý, nhưng hiệu quả cuối cùng phụ thuộc lớn vào năng lực vận hành của đội ngũ triển khai.
Kết luận
Việc một tập đoàn công nghệ lớn tại Việt Nam đưa SafeLine WAF vào bảo vệ web và API cho thấy mô hình WAF self-hosted đang có chỗ đứng rõ ràng trong bài toán hạ tầng doanh nghiệp.
Ba lợi thế nổi bật gồm chi phí dễ dự đoán, khả năng giữ dữ liệu trên hạ tầng riêng và mở rộng từ một node lên cụm nhiều node. Bên cạnh đó, custom rule, Open API, portal tập trung và hệ thống log chi tiết giúp đội bảo mật phản ứng linh hoạt hơn trước các đợt quét tự động cũng như các cuộc tấn công có chủ đích.
Tuy vậy, SafeLine không phải giải pháp cài đặt một lần rồi bỏ mặc. Khi triển khai ở quy mô lớn, doanh nghiệp cần đầu tư nghiêm túc cho monitoring, automation, đồng bộ cấu hình và runbook. Đây là điều kiện quan trọng để tận dụng được ưu điểm của mô hình self-hosted mà không biến công cụ bảo mật thành một điểm vận hành mới cần lo lắng.
Startup Việt tiết kiệm hơn 200 triệu nhờ gói hỗ trợ Anthropic
Nga hoàn tất nguyên mẫu máy quang khắc 130 nm đầu tiên
Sharp dẫn đầu bình chọn hệ sinh thái sống khỏe tại BCA 2026
Sun Holidays giảm 10%, tối đa 1 triệu đồng qua VietQR
Hacker làm nóng tủ lạnh tại hàng trăm siêu thị Pháp
VIS 2026: Kết nối vốn, công nghệ và thị trường cho Việt Nam
Getty Images đối mặt nguy cơ phá sản sau cú rơi 99% cổ phiếu