 Dũng Virgo
Trí tuệ nhân tạo đang thay đổi cách doanh nghiệp phát triển sản phẩm, vận hành hệ thống và xử lý dữ liệu. Tuy nhiên, công nghệ này cũng làm thay đổi cán cân trong an ninh mạng khi kẻ tấn công có thể sử dụng AI để tìm lỗi, nối chuỗi lỗ hổng và tạo mã khai thác với tốc độ vượt xa quy trình phòng thủ truyền thống.
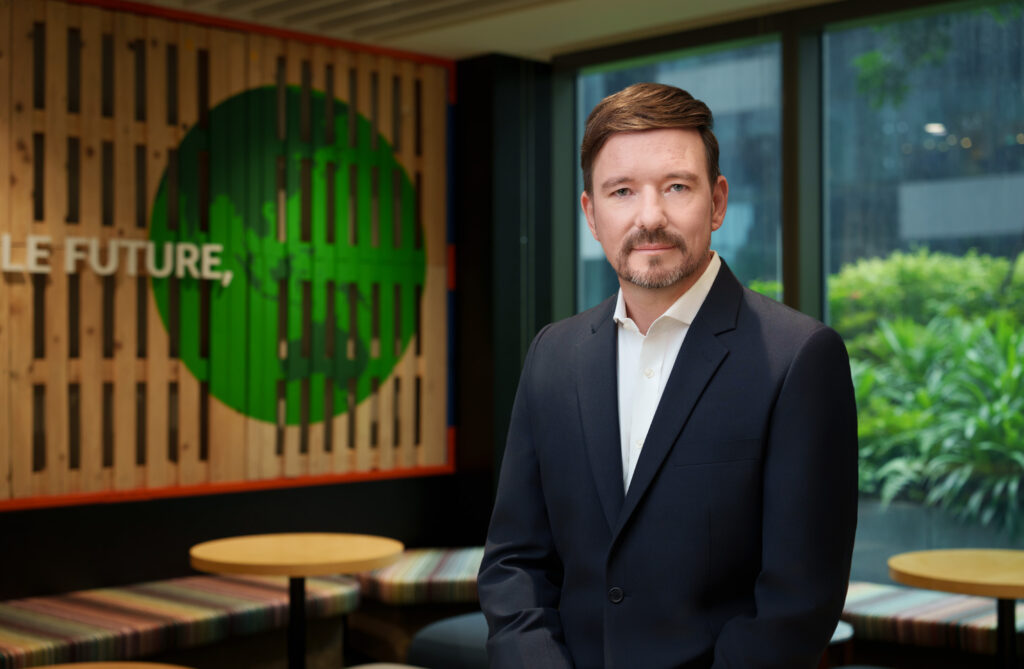
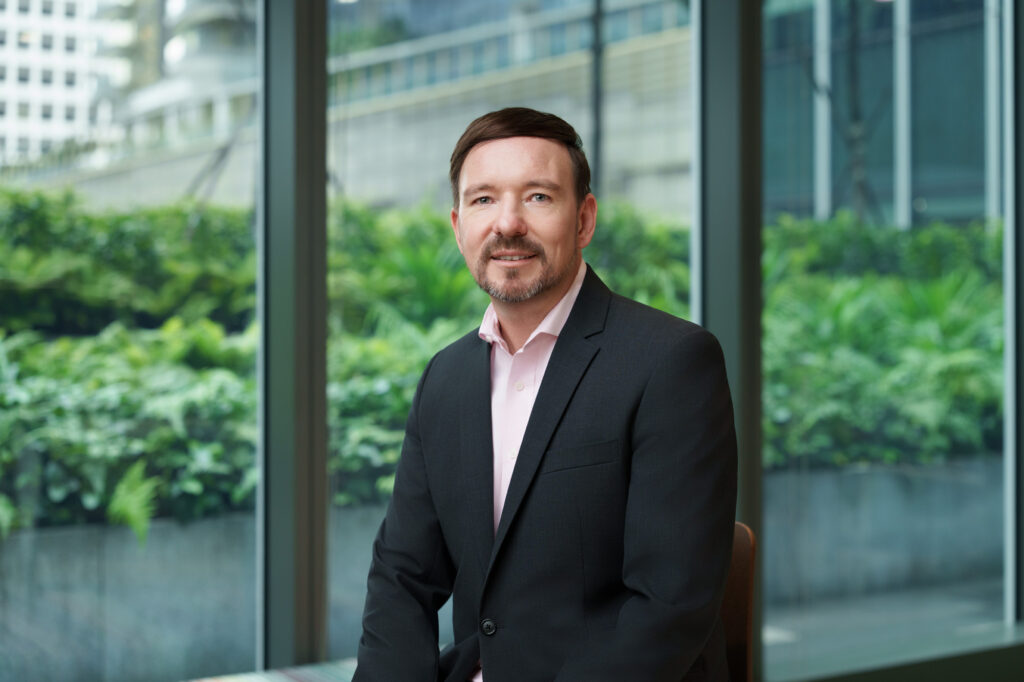
Tại một buổi họp báo về an ninh bảo mật khu vực ASEAN do AWS tổ chức, ông Bryce Boland, Giám đốc Kiến trúc Giải pháp Bảo mật khu vực châu Á – Thái Bình Dương, Nhật Bản và Trung Quốc của AWS, nhận định doanh nghiệp không thể tiếp tục xem bảo mật là công việc xử lý sau cùng. Khi AI được đưa vào các hệ thống thực tế, an toàn thông tin cần trở thành một phần của quá trình thiết kế, phát triển và vận hành.
Khoảng thời gian phòng thủ đang bị nén lại
Một trong những thay đổi đáng chú ý nhất nằm ở tốc độ. Theo số liệu được ông Boland dẫn lại, năm 2018, thời gian trung bình từ lúc một lỗ hổng xuất hiện đến khi bị khai thác vào khoảng 2,3 năm. Hiện nay, khoảng thời gian này chỉ còn khoảng 10 giờ.
Con số trên cho thấy mô hình cập nhật bảo mật theo chu kỳ hàng tháng đã không còn phù hợp với thực tế. Trong khoảng thời gian doanh nghiệp chờ tổng hợp, đánh giá và triển khai bản vá, kẻ tấn công có thể đã hoàn tất nhiều bước trong chuỗi xâm nhập.
Áp lực còn tăng lên bởi số lượng lỗ hổng được công bố ngày càng lớn. Năm trước, có khoảng 48.000 CVE được công bố, tăng 20% so với cùng kỳ. Sang năm 2026, tốc độ công bố tiếp tục tăng mạnh: từ khoảng 5.000 CVE mỗi tháng trong quý I lên 10.000 CVE mỗi tháng ở quý III. Tính đến tháng 8, tổng số lỗ hổng đã vượt con số của cả năm trước.
Trong bối cảnh đó, đội ngũ bảo mật phải lựa chọn rủi ro cần xử lý trước thay vì cố gắng giải quyết thủ công từng cảnh báo. Đây cũng là lý do các hệ thống có khả năng phân tích tự động, ưu tiên lỗ hổng theo mức độ nguy hiểm và đề xuất biện pháp khắc phục ngày càng quan trọng.
Ba lợi thế giúp kẻ tấn công dùng AI nhanh hơn
AI tạo ra lợi thế cho bên tấn công trên ba phương diện chính: quy mô, tốc độ và khả năng tiếp cận.
Phân tích hệ thống ở quy mô lớn
Thay vì kiểm tra tuần tự từng tệp hoặc từng điểm cuối, AI có thể đọc và phân tích một lượng lớn mã nguồn trong thời gian ngắn. Nhờ đó, nhiều điểm yếu có khả năng liên quan với nhau được phát hiện gần như đồng thời.
Khả năng này đặc biệt đáng lo với những hệ thống doanh nghiệp gồm nhiều ứng dụng, thư viện, dịch vụ đám mây và giao diện lập trình. Một lỗi nhỏ trong thành phần phụ thuộc có thể trở thành điểm khởi đầu cho một chuỗi tấn công rộng hơn.
Tự động hóa chuỗi khai thác
AI không chỉ tìm ra một lỗ hổng đơn lẻ. Nó còn có thể hỗ trợ kẻ tấn công liên kết nhiều điểm yếu, xác định đường đi phù hợp và tạo mã phục vụ việc khai thác. Các bước từng cần nhiều thời gian nghiên cứu nay có thể được thực hiện với tốc độ gần như tức thời.
Đây là khác biệt căn bản giữa các cuộc tấn công có hỗ trợ AI và phương thức thủ công trước đây. Khi tốc độ tấn công được tính bằng giờ, quy trình phòng thủ dựa trên các cuộc họp định kỳ hoặc lịch vá lỗi cố định sẽ dễ bị bỏ lại phía sau.
Hạ thấp rào cản kỹ thuật
AI cũng khiến những kỹ thuật tấn công phức tạp trở nên dễ tiếp cận hơn. Người không có nhiều kinh nghiệm chuyên sâu vẫn có thể sử dụng các công cụ tự động để khảo sát hệ thống, tạo kịch bản thử nghiệm hoặc điều chỉnh mã theo mục tiêu cụ thể.
Điều này làm mở rộng nhóm đối tượng có khả năng thực hiện tấn công. Doanh nghiệp không thể chỉ xây dựng phương án phòng thủ dựa trên giả định rằng đối thủ phải sở hữu một đội ngũ chuyên gia lớn.
Quyền truy cập mới là điểm yếu đáng chú ý
Nhiều lãnh đạo thường tập trung vào nguy cơ mô hình AI trả lời sai, tạo thông tin ảo hoặc đưa ra kết quả thiếu chính xác. Đây là những vấn đề cần quản lý, nhưng dữ liệu được AWS dẫn lại cho thấy một rủi ro khác có thể nghiêm trọng hơn: 97% các vụ vi phạm an ninh liên quan đến AI bắt nguồn từ điểm yếu trong kiểm soát quyền truy cập.
Nói cách khác, vấn đề không chỉ nằm ở việc mô hình AI có trả lời đúng hay không. Rủi ro lớn xuất hiện khi một tác tử AI được cấp quyền quá rộng và có thể tự động truy cập dữ liệu, thực hiện giao dịch hoặc tương tác với khách hàng mà không có giới hạn phù hợp.
Một tác tử được giao nhiệm vụ xử lý đơn hàng chẳng hạn có thể cần quyền đọc thông tin sản phẩm và tạo đề xuất. Nhưng nếu hệ thống đồng thời cho phép tác tử sửa dữ liệu khách hàng, truy cập kho dữ liệu nội bộ hoặc thực hiện giao dịch tài chính, một lỗi cấu hình nhỏ có thể nhanh chóng biến thành sự cố kinh doanh.
Doanh nghiệp đang quan tâm nhiều hơn đến rủi ro của các hệ thống tự chủ. Những cảnh báo về tác tử AI và khả năng tự đưa ra quyết định cũng được phân tích trong các bài viết về giới hạn an toàn của AI tác nhân. Điểm chung là quyền hành động cần được thiết kế có chủ đích, thay vì mặc định mở rộng theo khả năng của công cụ.
Bốn nguyên tắc quản lý tác tử AI
Theo AWS, việc triển khai AI an toàn cần dựa trên mô hình trách nhiệm chia sẻ. Nhà cung cấp đám mây chịu trách nhiệm bảo vệ hạ tầng nền tảng, còn doanh nghiệp phải tự quản lý cấu hình, dữ liệu, danh tính và phạm vi hành động của tác tử.
Bốn nguyên tắc sau được xem là nền tảng để kiểm soát các hệ thống AI tự chủ:
- Mặc định không tin tưởng: Tác tử AI cần được xem như một thành phần phải kiểm soát, không phải một người dùng nội bộ mặc nhiên đáng tin.
- Cấp quyền tối thiểu: Chỉ cung cấp quyền cần thiết cho một nhiệm vụ cụ thể. Khi nhiệm vụ kết thúc, quyền tạm thời hoặc quyền mở rộng cần được thu hồi.
- Ghi nhận đầy đủ hoạt động: Doanh nghiệp cần lưu nhật ký về yêu cầu, dữ liệu được truy cập, quyết định được đưa ra và hành động mà tác tử đã thực hiện.
- Duy trì vai trò phê duyệt của con người: Các quyết định có tác động lớn, liên quan đến dữ liệu nhạy cảm hoặc tài chính nên cần bước xác nhận của nhân sự có trách nhiệm.
Các nguyên tắc này không chỉ dành cho bộ phận an ninh mạng. Lập trình viên, kỹ sư dữ liệu, nhóm sản phẩm và người quản lý quy trình đều cần hiểu tác tử AI đang được phép làm gì, trong điều kiện nào và ai chịu trách nhiệm khi có sự cố.
Phòng thủ cũng phải hoạt động ở tốc độ máy
Nếu kẻ tấn công sử dụng AI để tự động hóa quá trình tìm lỗi, bên phòng thủ cũng cần đưa tự động hóa vào các bước kiểm tra. Thay đổi quan trọng nhất là chuyển hoạt động bảo mật về sớm hơn trong vòng đời phát triển phần mềm.
Thay vì đợi ứng dụng hoàn thiện rồi mới kiểm thử xâm nhập, doanh nghiệp có thể đánh giá rủi ro ngay từ khâu thiết kế, kiểm tra mã nguồn liên tục và mô phỏng các hướng tấn công trước khi sản phẩm được đưa vào vận hành.
AWS đưa ra Continuum như một ví dụ về mô hình này. Giải pháp có thể hỗ trợ bốn nhóm công việc gồm mô hình hóa mối đe dọa, đánh giá thiết kế, kiểm tra mã nguồn và kiểm thử xâm nhập. Các tác tử AI được mô phỏng theo những vai trò khác nhau: chuyên gia phân tích đe dọa, hacker mũ trắng tìm đường tấn công và kỹ sư an ninh đề xuất bản vá.
Cách tiếp cận này giúp rút ngắn khoảng cách giữa phát hiện và xử lý. Thay vì tạo ra một danh sách cảnh báo rồi chuyển qua nhiều nhóm, hệ thống có thể phân tích bối cảnh, thử nghiệm kịch bản và hỗ trợ đưa ra hướng sửa lỗi nhanh hơn.
Kết quả thử nghiệm cho thấy tiềm năng tự động hóa
Một số số liệu được AWS công bố cho thấy tác động của việc kết hợp AI với quy trình kiểm thử. HENNGE tại Nhật Bản đã rút ngắn thời gian kiểm thử xâm nhập từ nhiều tuần xuống còn vài giờ.
LG CNS ghi nhận thời gian kiểm thử giảm 40% và chi phí giảm 30% khi kết hợp tác tử AI với sự xác minh của chuyên gia. Trong trường hợp tác tử vận hành hoàn toàn tự động, thời gian xử lý giảm tới 80%, xuống còn một ngày, còn chi phí giảm 70%.
Đáng chú ý, việc bổ sung đầy đủ thông tin về phân quyền giúp độ tin cậy của đánh giá tăng từ 60% lên 90%. Nguyên nhân là hệ thống có thêm bối cảnh để phân biệt giữa một cảnh báo có thể khai thác thực tế và một lỗi chỉ tồn tại trên lý thuyết.
Dù vậy, các số liệu trên không có nghĩa doanh nghiệp nên loại bỏ vai trò con người. Tự động hóa giúp mở rộng năng lực và tăng tốc phản ứng, nhưng chuyên gia vẫn cần xác nhận các quyết định quan trọng, đặc biệt khi hệ thống liên quan đến dữ liệu nhạy cảm hoặc hoạt động kinh doanh cốt lõi.
Bảo mật phải trở thành trách nhiệm chung
AI đang nâng mức độ phức tạp của các cuộc tấn công, nhưng cũng mở ra cơ hội để doanh nghiệp xây dựng hệ thống phòng thủ chủ động hơn. Điều kiện tiên quyết là thay đổi cách nhìn: bảo mật không còn là nhiệm vụ riêng của phòng CNTT sau khi sản phẩm đã hoàn thiện.
Các nhóm phát triển cần kiểm tra quyền truy cập ngay khi thiết kế tính năng. Nhóm sản phẩm phải xác định rõ tác tử được phép hành động đến đâu. Lãnh đạo cần đặt ra yêu cầu về nhật ký, phê duyệt và trách nhiệm giải trình trước khi đưa AI vào quy trình quan trọng.
Công cụ AI có thể nâng mức năng lực tối thiểu của toàn tổ chức, giúp nhiều nhóm phát hiện lỗi nhanh hơn. Tuy nhiên, mức độ an toàn thực tế vẫn phụ thuộc vào cách doanh nghiệp xây dựng văn hóa bảo mật, phân bổ trách nhiệm và kiểm soát quyền hạn. Trong thời đại AI hoạt động ở “tốc độ máy”, một quy trình chậm và phụ thuộc hoàn toàn vào thao tác thủ công sẽ không còn đủ để bảo vệ hệ thống.
Meta mở loạt gói thuê bao trả phí cho doanh nghiệp và người dùng AI
Claude hỗ trợ phát hiện lỗ hổng dẫn tới kho mã nguồn OpenAI
Nvidia cân nhắc rót 10 tỷ USD vào IPO Anthropic
DLSS 5 chạy trên GPU Intel nhưng chỉ đạt 10 FPS
Jensen Huang bác bỏ cảnh báo AI diệt vong vì sao?
Huawei cảnh báo AI Trung Quốc chưa chạm ngưỡng rủi ro tác nhân
AI Astra tự viết “luật” mới: Cảnh báo nào đáng lo?