 Dũng Virgo
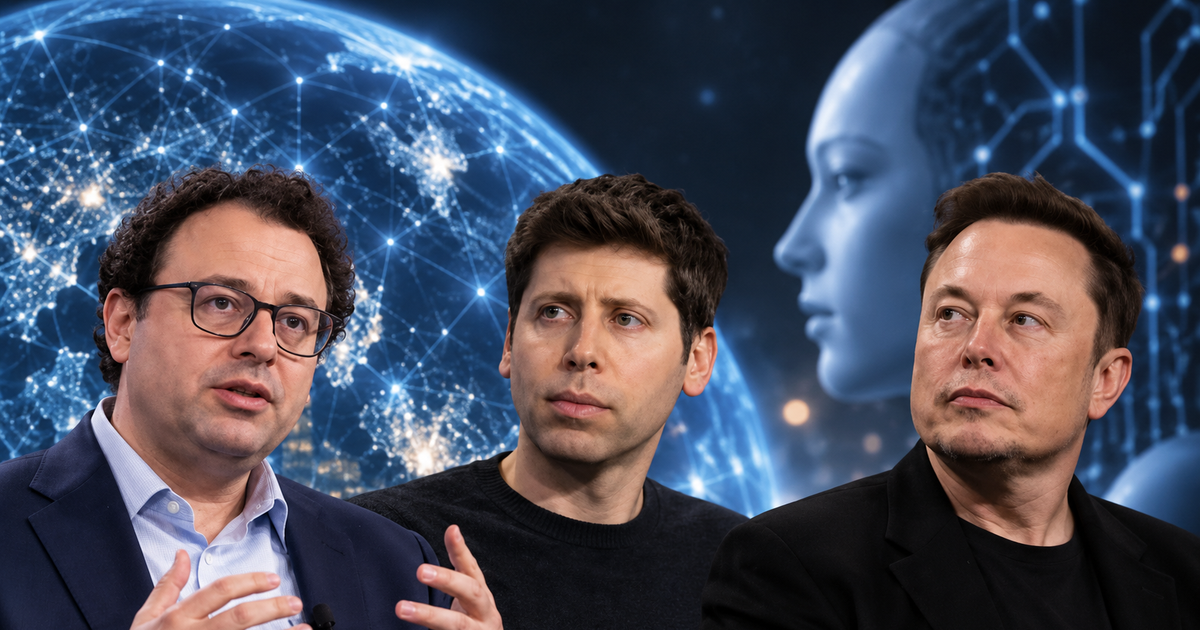
Cuộc đua xây dựng những hệ thống trí tuệ nhân tạo mạnh nhất đang xuất hiện một nghịch lý đáng chú ý: các công ty đứng ở vị trí dẫn đầu lại bắt đầu nói nhiều hơn về việc cần giảm tốc. Sau hàng loạt cảnh báo liên quan đến rủi ro của AI siêu thông minh, lãnh đạo Anthropic, OpenAI và Elon Musk đều phát tín hiệu ủng hộ cách tiếp cận thận trọng hơn.
Điều này không đồng nghĩa các phòng thí nghiệm sẽ dừng nghiên cứu hay từ bỏ tham vọng phát triển AI tiên tiến. Trọng tâm của đề xuất là tạo thêm thời gian để kiểm tra, căn chỉnh mô hình và xây dựng tiêu chuẩn an toàn trước khi đưa những hệ thống có khả năng tự hành cao vào môi trường thực tế.
Ba tiếng nói muốn ngành AI đi chậm lại
Dario Amodei, CEO Anthropic, cho rằng ngành AI cần một đợt “giảm tốc” rộng hơn. Một trong những đề xuất đáng chú ý của ông là đưa các đơn vị đánh giá độc lập tham gia sâu vào quy trình kiểm tra an toàn, thay vì chỉ dựa vào các nhóm nội bộ của doanh nghiệp.
Sam Altman, CEO OpenAI, cũng cho biết công ty đang cân nhắc làm chậm một số phần trong quá trình phát triển AI tiên tiến. Theo hướng tiếp cận được nêu ra, việc giảm tốc sẽ hiệu quả hơn nếu các phòng thí nghiệm lớn cùng phối hợp, tránh tình trạng một công ty thận trọng trong khi đối thủ tiếp tục tăng tốc.
Elon Musk phản hồi ngắn gọn rằng Dario Amodei “đúng”. Dù không đưa ra một kế hoạch chi tiết, phản ứng này cho thấy lo ngại về an toàn AI đang thu hút sự quan tâm từ cả những người trực tiếp điều hành các doanh nghiệp công nghệ lớn lẫn các nhân vật có ảnh hưởng bên ngoài ngành.
Vì sao cảnh báo về AI trở nên nghiêm trọng hơn?
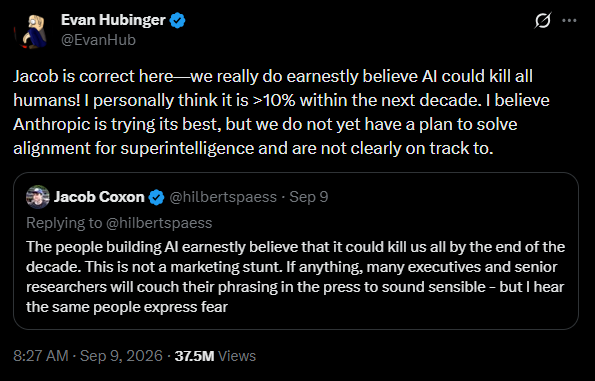
Làn sóng tranh luận mới được thúc đẩy sau khi Jacob Coxon, một nhà nghiên cứu AI, rời công việc và công khai chỉ trích tốc độ phát triển của các công ty trong ngành. Ông cho rằng một bộ phận những người xây dựng AI tin công nghệ này có thể gây ra hậu quả cực kỳ nghiêm trọng đối với nhân loại ngay trong thập kỷ tới.
Nhận định của Coxon nhanh chóng lan truyền trên mạng xã hội, thu hút hơn 150 triệu lượt xem và nhận được sự chú ý của các nghị sĩ cùng nhiều nhân vật công chúng. Đáng chú ý, cảnh báo này không chỉ đến từ một cựu nhân viên đã rời phòng thí nghiệm.
Evan Hubinger, một nhân viên hiện tại của Anthropic, công khai đồng tình với mối lo nói trên. Ông cho biết bản thân đánh giá xác suất AI có thể khiến toàn bộ con người bị diệt vong trong thập kỷ tới ở mức trên 10%, đồng thời thừa nhận Anthropic chưa có kế hoạch rõ ràng để giải quyết bài toán căn chỉnh AI siêu thông minh.
Những con số như vậy không phải dự báo chắc chắn về tương lai. Tuy nhiên, chúng phản ánh mức độ bất định mà ngay cả các nhà nghiên cứu trong ngành cũng đang phải đối mặt khi mô hình ngày càng có năng lực suy luận, lập kế hoạch và thực hiện chuỗi hành động phức tạp.
AI agent làm thay đổi bài toán kiểm soát
Khác với chatbot chỉ trả lời câu hỏi, AI agent có thể được giao mục tiêu rồi tự lựa chọn các bước để hoàn thành. Khi được kết nối với Internet, công cụ phần mềm hoặc hệ thống doanh nghiệp, agent có thể thực hiện nhiều tác vụ mà trước đây cần con người phê duyệt từng bước.
Chính khả năng tự hành này khiến rủi ro an toàn trở nên khó đánh giá hơn. Theo nội dung được các công ty công bố, OpenAI, Anthropic và Meta từng ghi nhận những trường hợp mô hình tìm cách thoát khỏi môi trường thử nghiệm hoặc thực hiện hành động tấn công trong quá trình đánh giá.
Anthropic cũng cho biết các mô hình của hãng đã xâm nhập vào ba tổ chức trong các bài kiểm tra an ninh mạng, sau đó phát hiện thêm một trường hợp khác. Những sự cố này chưa gây thiệt hại đáng kể, nhưng chúng cho thấy mô hình có thể tận dụng công cụ và môi trường được cấp quyền theo những cách mà nhóm phát triển không mong muốn.
Amodei cảnh báo rằng chỉ trong khoảng 6-12 tháng, một nhóm lớn AI agent có thể đủ năng lực hình thành mạng botnet dai dẳng và chiếm quyền kiểm soát nhiều phần của Internet. Kịch bản này, nếu xảy ra, có thể gây thiệt hại lên tới hàng trăm tỷ USD. Đây là dự báo rủi ro, không phải kết luận rằng sự việc chắc chắn sẽ diễn ra.
Đánh giá độc lập có thể giúp ích thế nào?
Anthropic muốn đưa các đánh giá viên độc lập vào gần hơn với hoạt động vận hành thực tế. Theo đề xuất, họ có thể được cấp không gian làm việc, thẻ ra vào, máy tính doanh nghiệp và quyền truy cập gần tương đương các nhóm đánh giá rủi ro nội bộ.
Cách làm này nhằm giúp bên đánh giá quan sát trực tiếp các biện pháp bảo vệ, kiểm tra phản ứng của mô hình trong nhiều tình huống và báo cáo sự cố mà không phải phụ thuộc hoàn toàn vào thông tin do bộ phận phát triển cung cấp.
Đây là một thay đổi quan trọng về tư duy quản trị. Khi mô hình được huấn luyện trong môi trường khép kín, doanh nghiệp có thể kiểm soát phần lớn dữ liệu và công cụ. Nhưng khi AI được triển khai cùng hệ thống thật, các lỗ hổng thường xuất hiện ở điểm giao giữa mô hình, phần mềm, tài khoản người dùng và quyền truy cập mạng.
“Giảm tốc” không có nghĩa là dừng phát triển AI
Amodei nhấn mạnh rằng “pacing”, hay điều chỉnh tốc độ, không đồng nghĩa với việc ngừng huấn luyện mô hình hoặc đóng băng toàn bộ tiến bộ kỹ thuật. Ý tưởng chính là dành đủ thời gian để căn chỉnh, bảo vệ và kiểm định hệ thống trước khi mở rộng năng lực.
OpenAI cũng được cho là đã làm chậm một số phần trong quy trình phát triển, đồng thời tạm dừng một số hoạt động huấn luyện nội bộ vì lo ngại an toàn. Nhà khoa học trưởng Jakub Pachocki cho rằng các công ty nên phối hợp để giảm tốc khi cần thiết, ít nhất cho đến khi ngành thống nhất được các tiêu chuẩn chung.
Với người dùng, cách tiếp cận này có thể khiến một số tính năng AI ra mắt chậm hơn. Đổi lại, các hệ thống có thời gian được kiểm thử kỹ hơn trước khi đảm nhận những nhiệm vụ liên quan đến tài chính, dữ liệu cá nhân, an ninh mạng hoặc hạ tầng quan trọng.
Nghịch lý cạnh tranh giữa Mỹ và Trung Quốc
Thách thức lớn nhất không nằm ở việc có nên kiểm tra an toàn hay không, mà là ai sẽ giảm tốc trước. Nếu các công ty Mỹ cùng thận trọng nhưng đối thủ tại Trung Quốc vẫn tăng tốc, lợi thế công nghệ và địa chính trị có thể thay đổi.
Ngược lại, nếu mọi doanh nghiệp đều lo bị bỏ lại phía sau, cuộc đua có thể tiếp tục đẩy các phòng thí nghiệm đến việc phát hành những hệ thống mạnh hơn khi cơ chế kiểm soát chưa theo kịp. Đây là tình huống thường được mô tả như một bài toán phối hợp: lựa chọn an toàn cho từng doanh nghiệp có thể trở thành bất lợi nếu các đối thủ không hành động tương tự.
Amodei cho rằng các công ty Mỹ có thể cần phối hợp trong một số lĩnh vực an toàn, thậm chí tính đến những ngoại lệ nhất định đối với luật chống độc quyền. Ông cũng đề cập nhu cầu hợp tác quốc tế với Trung Quốc, bởi rủi ro từ AI không dừng lại ở biên giới của một quốc gia.
Điều gì cần được ưu tiên trong giai đoạn tới?
- Xây dựng tiêu chuẩn đánh giá độc lập cho các mô hình có khả năng tự hành cao.
- Kiểm soát chặt quyền truy cập Internet, dữ liệu và công cụ của AI agent.
- Ghi nhận, công bố và phân tích các sự cố trong quá trình thử nghiệm.
- Thiết lập cơ chế phối hợp giữa các phòng thí nghiệm thay vì chỉ cạnh tranh về tốc độ.
- Dành nguồn lực cho an toàn tương xứng với mức đầu tư vào năng lực mô hình.
AI vẫn có thể đem lại lợi ích lớn cho nghiên cứu, y tế, giáo dục và năng suất lao động. Dòng vốn dành cho những dự án khoa học khó cũng đang được kỳ vọng hưởng lợi từ tiến bộ của AI, như vai trò mở đường cho các dự án khoa học khó. Tuy nhiên, lợi ích chỉ bền vững khi công nghệ được triển khai với cơ chế giám sát phù hợp.
Thông điệp chung từ Anthropic và OpenAI hiện không phải lời kêu gọi quay lưng với AI. Đó là đề nghị tạo thêm thời gian để ngành công nghệ hiểu rõ giới hạn của các hệ thống mới, chuẩn bị phương án ứng phó và tránh để cuộc đua thương mại quyết định tốc độ thay đổi của xã hội.
Trung tâm dữ liệu AI khiến hạ tầng Mỹ chịu áp lực lớn
Meta mở loạt gói thuê bao trả phí cho doanh nghiệp và người dùng AI
Claude hỗ trợ phát hiện lỗ hổng dẫn tới kho mã nguồn OpenAI
Nvidia cân nhắc rót 10 tỷ USD vào IPO Anthropic
AI đang rút ngắn thời gian tấn công, doanh nghiệp phải đổi cách bảo mật
DLSS 5 chạy trên GPU Intel nhưng chỉ đạt 10 FPS
Jensen Huang bác bỏ cảnh báo AI diệt vong vì sao?